¿Es seguro guardar pasaportes en un software de agencia de viajes? Qué preguntar antes de elegir
Qué exige el RGPD a una agencia de viajes y a su software con datos de pasaportes, y qué publican nueve herramientas sobre alojamiento, DPA y supresión.
Respuesta corta: puede serlo, si guardas solo los datos del pasaporte que necesita una reserva, los suprimes en una fecha que fijes tú y usas un proveedor que firme un contrato de encargo de tratamiento, te diga dónde se guardan los datos y explique cómo los suprime. El RGPD hace responsable de los datos a tu agencia aunque los guarde un software, y la mayoría de las herramientas de itinerarios publican parte de esta información, pero pocas la publican entera.
El pasaporte de un cliente es uno de los documentos que tiene una agencia, así que esta guía sobre software de agencia de viajes, RGPD y datos de pasaportes te da primero las reglas en lenguaje sencillo, luego lo que dicen nueve herramientas en sus propias páginas y, por último, las preguntas que conviene hacer antes de subir nada. Arriba tienes el resumen en los puntos clave, y las secciones siguientes recogen las reglas y las pruebas. Es una lista de comprobación, no asesoramiento jurídico.
¿Qué exige el RGPD a una agencia que guarda el pasaporte de un cliente?
Te exige tres cosas: tener una razón lícita, recoger solo lo que necesitas y conservarlo solo el tiempo que lo necesites. La guía del Comité Europeo de Protección de Datos para pequeñas empresas dice que una organización solo puede tratar datos personales «necesarios y proporcionados» para su finalidad, y que el almacenamiento «debe limitarse en el tiempo» (Comité Europeo de Protección de Datos, fundamentos de la protección de datos).
Son los principios del artículo 5 del RGPD, donde la minimización de datos es la letra 5.1.c) y la limitación del plazo de conservación es la letra 5.1.e). La autoridad italiana de protección de datos enumera los mismos principios, junto con la licitud, la lealtad y la transparencia, en su nota aclaratoria sobre los documentos de identidad, que cita junto con un comunicado de prensa del 29 de abril de 2026. En la práctica, conviene que anotes para cada documento por qué lo tienes, qué proveedor lo necesita y cuándo se suprimirá.
¿Quién es responsable de los datos, tú o el proveedor del software?
Tú. Una agencia que decide para qué y cómo se usan los datos de sus clientes es la responsable del tratamiento, y la guía del Comité Europeo de Protección de Datos dice que una pequeña empresa en esa posición es la responsable (preguntas frecuentes del Comité Europeo de Protección de Datos). La Comisión Europea describe al encargado como quien «trata datos personales únicamente por cuenta del responsable» (Comisión Europea), que es lo que hace una herramienta de itinerarios que guarda los datos de tus clientes.
El responsable del tratamiento es la persona u organización que decide para qué y cómo se usan los datos personales, y el encargado del tratamiento es quien los trata por cuenta del responsable. El contrato de encargo de tratamiento (DPA) es el contrato escrito entre ambos. El Comité Europeo de Protección de Datos dice que la relación «debe regirse por un contrato» que documente el tratamiento, y sus preguntas frecuentes, enlazadas arriba, califican de «obligatorio» un contrato válido. El artículo 28 del RGPD añade que el encargado actúa solo según tus instrucciones documentadas, que suprime o devuelve los datos cuando termina el servicio y que el contrato consta por escrito, también en formato electrónico.
¿Cuánto de un pasaporte necesitas conservar?
A menudo, menos que una copia. La Agencia Española de Protección de Datos (AEPD) dijo en junio de 2025 que pedir una copia del DNI o del pasaporte en un alojamiento infringe la minimización de datos del artículo 5.1.c) (nota de la AEPD, PDF). El Garante per la protezione dei dati personali de Italia dijo en abril de 2026 que los hoteles deben borrar las copias de los documentos de los huéspedes una vez que los datos hayan llegado a las autoridades de seguridad pública, y conservar solo el justificante de envío (comunicado del Garante).
Ambas declaraciones se refieren a los alojamientos, no a las agencias de viajes, y ninguna menciona a las agencias. En las fuentes citadas no apareció ninguna orientación oficial escrita para agencias. El principio, sin embargo, es el mismo artículo del RGPD, así que pregúntate qué necesita cada reserva: el nombre tal como figura en el pasaporte, el número y la fecha de caducidad no son lo mismo que un escaneo. Si solo necesitas comprobar fechas, el comprobador de validez del pasaporte pide únicamente la fecha de caducidad y las fechas del viaje.
¿Cuánto tiempo puedes conservar la copia de un pasaporte después del viaje?
Ninguna fuente que hemos revisado da un plazo fijo. El Comité Europeo de Protección de Datos indica a las pequeñas empresas que «supriman los datos personales de las personas cuando ya no sean necesarios», y señala que la ley nacional puede obligarte a conservar ciertos datos, «por motivos fiscales», por ejemplo (misma guía del Comité). El plazo de conservación lo fijas tú y tienes que poder justificarlo.
Una regla viable es suprimir las copias de pasaporte un plazo corto y fijo después de que termine el viaje, y conservar solo las fechas y los números que todavía exija un proveedor o una obligación legal. No guardes copias «por si el cliente vuelve a viajar», porque volver a pedírselas al cliente cuesta un mensaje. Comprueba también que tu software puede aplicar la regla por ti: una herramienta que solo deja borrar un documento a mano depende de que alguien se acuerde, mientras que una que lo suprime automáticamente después del viaje no.
¿Qué debe hacer el software para proteger los datos de pasaportes y qué pasa si hay una brecha?
Debe aplicar una seguridad «adecuada al riesgo», igual que tú. El artículo 32 del RGPD impone ese deber tanto al responsable como al encargado (Comité Europeo de Protección de Datos, seguridad de los datos personales). El artículo 33 te da, como responsable, 72 horas desde que tengas conocimiento de una brecha para notificarla a la autoridad de control, salvo que sea improbable que suponga un riesgo para las personas, y debes documentar todas las brechas (Comité Europeo de Protección de Datos, brechas de datos).
Según el artículo 33.2, un encargado debe avisar al responsable «sin dilación indebida», pero tus 72 horas corren desde que tú tienes conocimiento. Por eso importa la rapidez del proveedor: busca un plazo indicado en su DPA o en su página de seguridad.
¿Qué publican nueve herramientas de itinerarios sobre los datos de clientes?
En sus propias páginas públicas, una de nueve herramientas publicaba los cinco puntos que contamos: TravelJoy. Ocho indicaban dónde se guardan los datos, pero solo tres nombraban una ubicación en Europa. Cuatro ofrecían un DPA a sus clientes, cuatro enumeraban sus subencargados por nombre, siete explicaban cómo se suprimen o se conservan los documentos y siete describían al menos una medida de seguridad.
| Herramienta | Ubicación de los datos | DPA | Subencargados | Supresión | Seguridad |
|---|---|---|---|---|---|
| Travefy | Estados Unidos | Sí | — | Sí | Sí |
| TravelJoy | Estados Unidos | Sí | Sí | Sí | Sí |
| Tern | Estados Unidos | — | — | Sí | Sí |
| Axus | Estados Unidos | — | Sí | Sí | Sí |
| Vamoos | — | — | Sí | — | — |
| MOGU | Europa (Bélgica) | Sí | — | — | Sí |
| Safari Portal | Estados Unidos | — | — | Sí | Sí |
| Wetu | Europa | Sí | — | Sí | — |
| mTrip | Alemania para clientes europeos | — | Sí | Sí | Sí |
| Total de nueve | 8 | 4 | 4 | 7 | 7 |
Cómo leer la tabla: un guion significa que no se encontró ninguna declaración en las páginas abiertas, no que el proveedor no lo haga.
¿Cómo contamos y cuáles son los límites?
Contamos el 11 de octubre de 2026 con reglas escritas antes de abrir las páginas; dos casos dudosos se explican más abajo. Una herramienta suma un punto solo si una página de su propio dominio lo dice:
- Ubicación: indica el país o la región donde se guardan los datos de los clientes.
- DPA: dice que un contrato de encargo de tratamiento está a disposición de los clientes, o lo publica.
- Subencargados: nombra a los proveedores que tratan datos por su cuenta.
- Supresión: dice cuánto tiempo se conservan los documentos de los clientes o cómo borrarlos.
- Seguridad: describe al menos una medida concreta, como el cifrado o la autenticación en dos pasos.
El punto de subencargados de Vamoos es el más débil: una línea de la política de privacidad que nombra tres servicios de terceros. Los términos de Wetu (versión 1, sección 14) contienen una cláusula de encargado del artículo 28, así que los contamos como DPA. Su única declaración concreta de seguridad está en el DPA de otro producto, Wetu Analytics, así que no contamos ese punto. La página de subencargados de mTrip dice que su DPA con OpenAI está disponible a petición. Es un acuerdo con un subencargado, así que no lo contamos como un DPA ofrecido a los clientes. Si lo contáramos, el total de DPA subiría de 4 a 5.
Los límites del recuento: lee páginas públicas en un solo día, no contratos ni prácticas de seguridad. Un proveedor puede ofrecer a petición un DPA que no anuncia. Hacemos Viaondo, que no está entre las nueve, y lo comprobamos con nuestras propias páginas legales: cumple los cinco puntos (ver más abajo).
¿Qué preguntas debes hacer a un proveedor antes de subir un pasaporte?
Haz ocho y espera una respuesta por escrito a cada una. Ninguna de las páginas de las nueve herramientas que leímos explica a las agencias pequeñas cómo evaluar a un proveedor, así que esta lista es nuestra, construida sobre los puntos del RGPD de arriba.
- ¿Dónde se guardan los datos de los clientes? Pide el país, y si el soporte o las funciones de IA los tratan en otro sitio.
- ¿Puedo firmar un DPA? Debe decir que actúa solo según tus instrucciones y que suprime o devuelve los datos cuando termina el servicio.
- ¿Quiénes son los subencargados? Una lista con nombres, con su ubicación y cómo se anuncian los cambios.
- ¿Cómo se suprimen los documentos? ¿Automáticamente después del viaje o a mano? ¿Puedes eliminar el expediente de un solo cliente?
- ¿Qué seguridad aplica? Cifrado en tránsito, acceso limitado por agencia, enlaces que se pueden revocar.
- ¿Con qué rapidez me avisarás de una brecha? Un número de horas, por escrito.
- ¿Qué pasa si me doy de baja? Exportación y supresión, con un plazo.
- ¿Una IA lee mis documentos? Qué proveedor, dónde se ejecuta y si conserva los documentos.
El mismo consejo vale para la forma en que los clientes te envían los documentos, porque un escaneo de pasaporte enviado por email sin cifrar o por un mensaje de chat queda en varias bandejas de entrada que no controlas. Según el artículo 32, tu seguridad debe ajustarse al riesgo y un documento de identidad es un objetivo muy valioso, así que usa el formulario de subida o el enlace seguro de tu software cuando lo haya.
¿Qué publica Viaondo y en qué se queda corto?
Hacemos Viaondo, así que comprueba nuestras afirmaciones en las páginas que enlazamos. El DPA de Viaondo es un contrato de encargo de tratamiento conforme al artículo 28 del RGPD, incluido con el plan en la página de precios. Su lista de subencargados nombra a Cloudflare (alojamiento de la aplicación en su red mundial, y base de datos y almacenamiento privado de archivos con jurisdicción de la Unión Europea), NaN (funciones de IA, Unión Europea) y Stripe (solo facturación).
Sobre los pasaportes, la política de privacidad dice que las copias de pasaporte y otros documentos del viaje se suprimen 30 días después de que termine el viaje. El DPA obliga a Viaondo a avisarte de una brecha sin dilación indebida y, cuando sea posible, en un plazo de 72 horas. Enumera sus medidas de seguridad, entre ellas el almacenamiento privado de archivos sin direcciones públicas, enlaces de viaje de 256 bits aleatorios de los que solo se guarda un hash, y enlaces que puedes revocar.
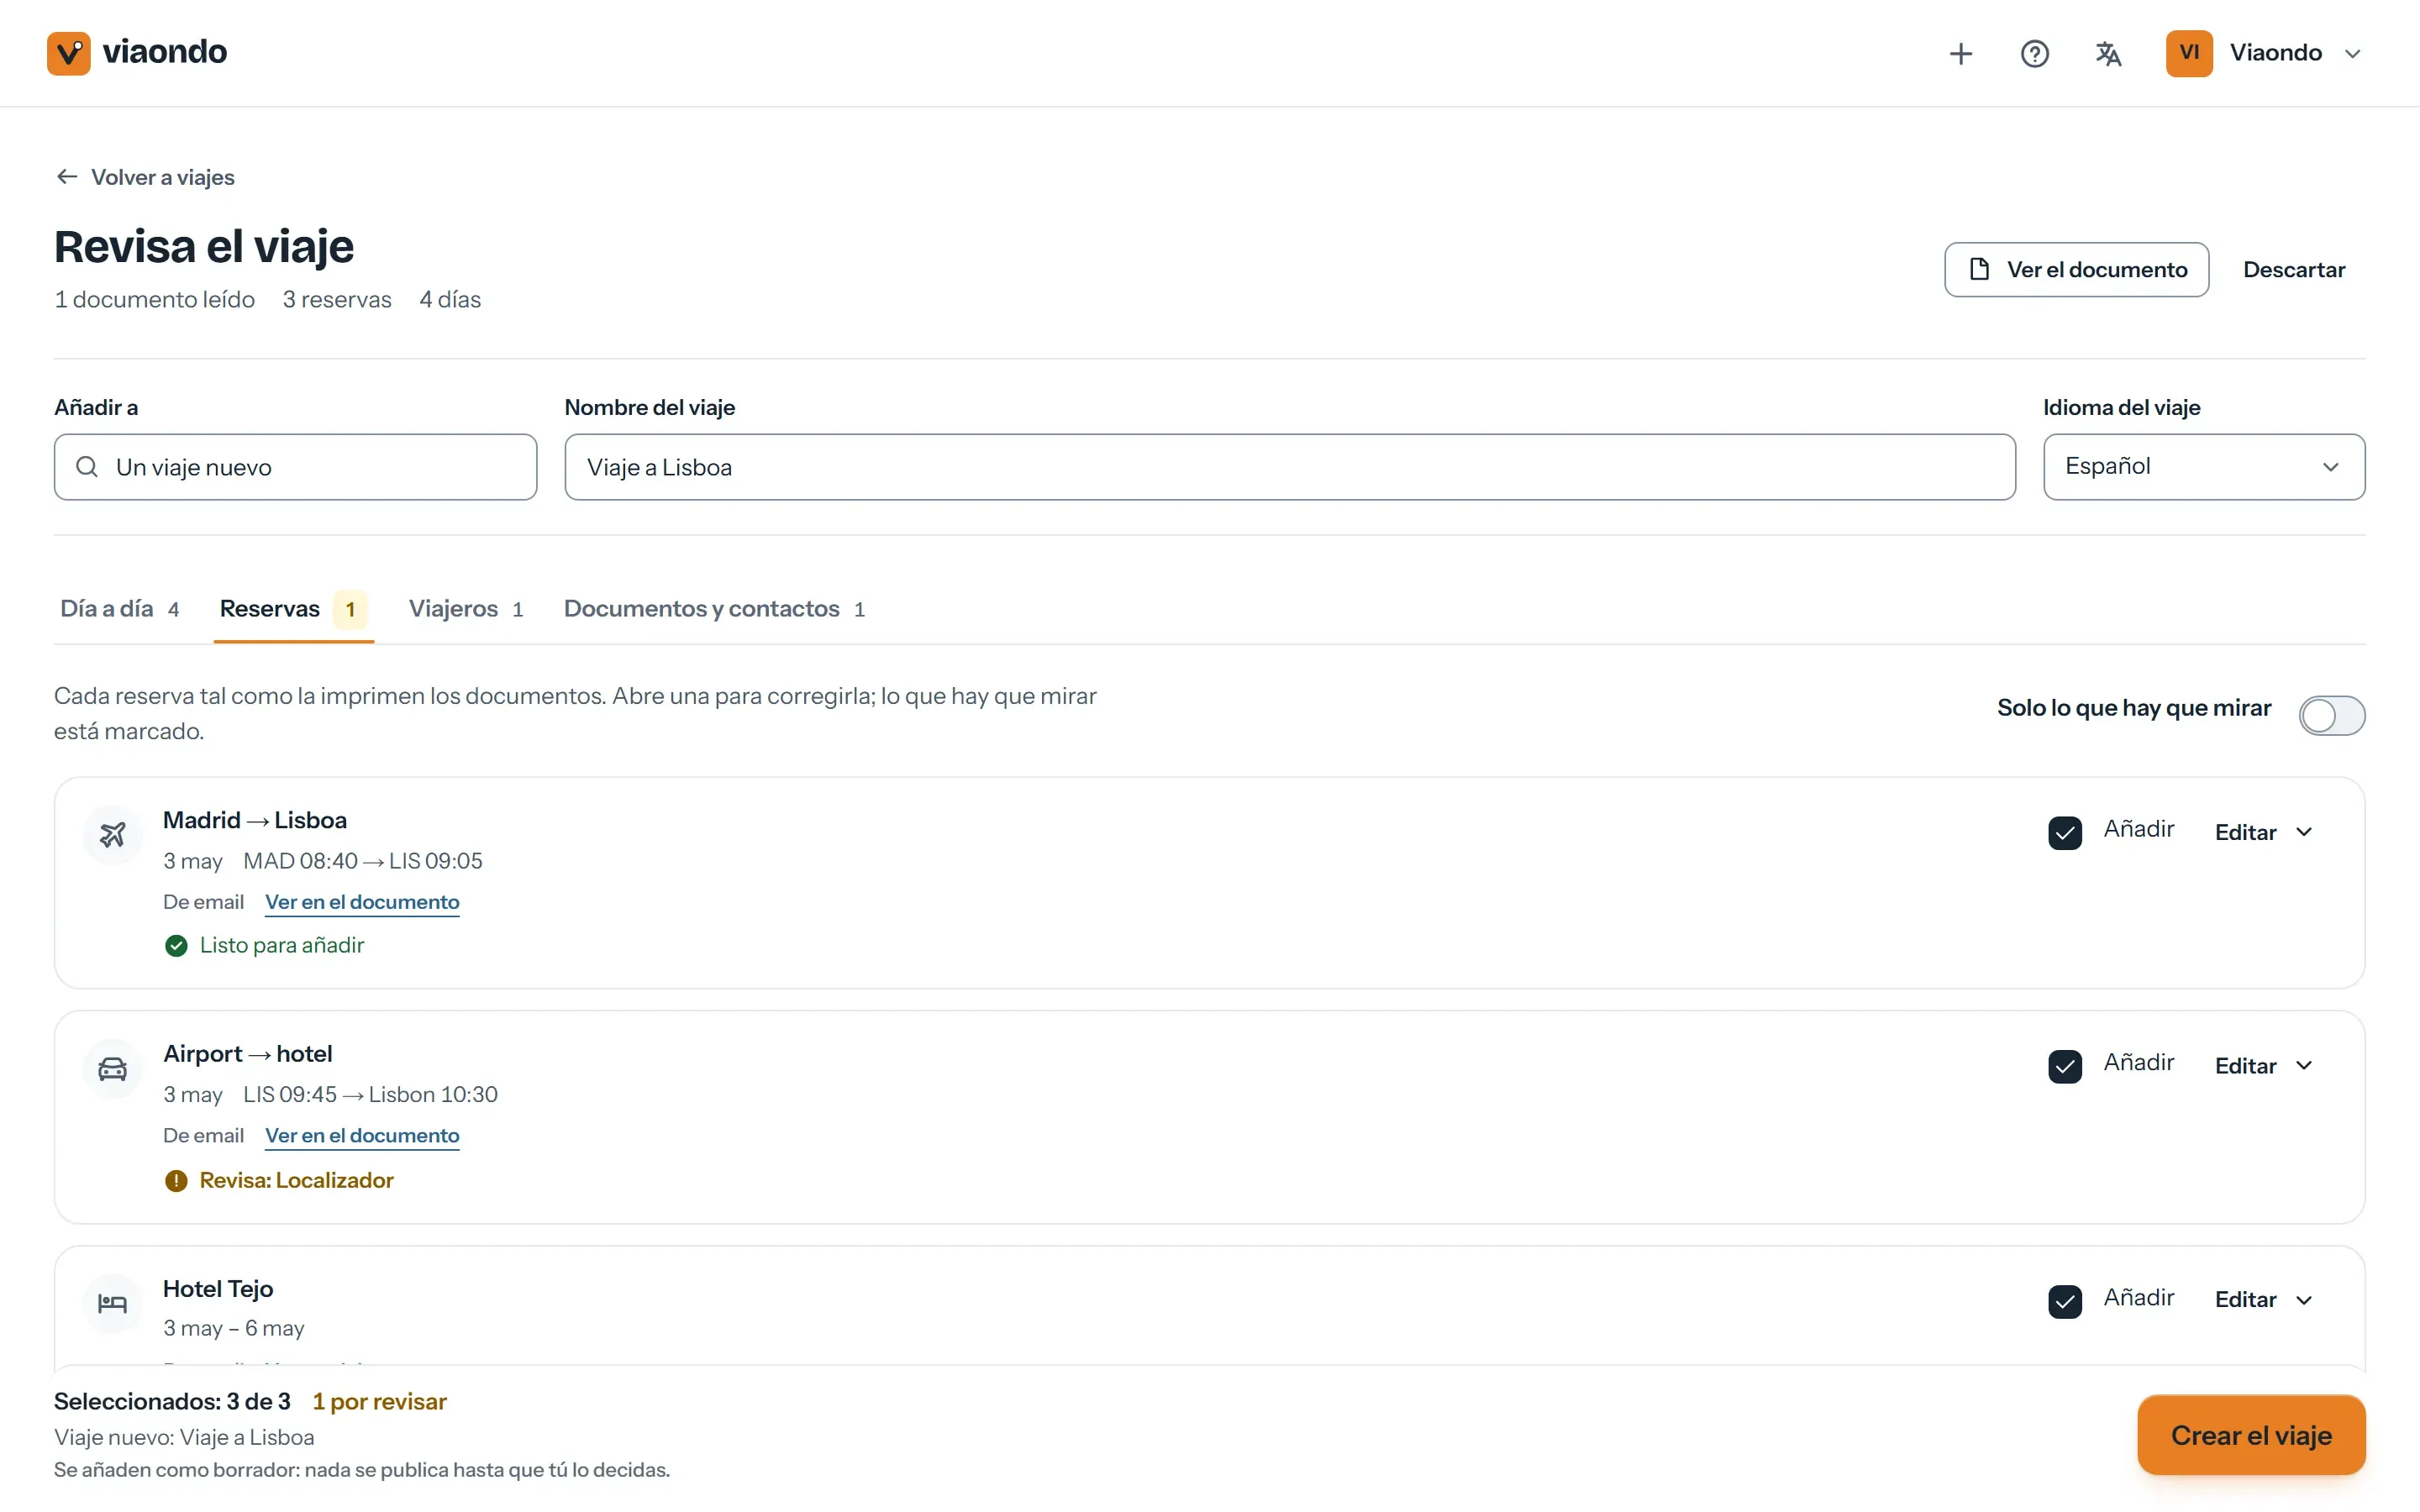
Los límites importan tanto como lo demás. Stripe puede transferir datos de facturación a Estados Unidos, y tres servicios de Cloudflare (la propia aplicación, el envío de emails y la comprobación de bots al entrar) se ejecutan en su red mundial. La app no puede borrar una copia que un viajero ya haya guardado sin conexión hasta que el teléfono se vuelva a conectar, y el DPA dice que el servicio no está pensado para categorías especiales de datos, como los datos de salud. La regla de «30 días después del viaje» es además propia de Viaondo y puede no ser la tuya, así que contrástala con el plazo de conservación que hayas fijado. Mira cómo funcionan los documentos en la app del viajero y, si trabajas por tu cuenta, lee la página para asesores de viajes independientes.
Cómo hemos comprobado esta guía
Cada regla sale de EUR-Lex, el Comité Europeo de Protección de Datos, la Comisión Europea, la AEPD o el Garante, y cada dato de un proveedor, de las páginas del propio proveedor, todas abiertas el 11 de octubre de 2026. Cada regla y cada dato de proveedor se contrastó con esas fuentes el 11 de octubre de 2026, en una verificación editorial (fact-check) afirmación por afirmación. Es información general, no asesoramiento jurídico. Si encuentras una afirmación desactualizada, escríbenos, y puedes saber más sobre nosotros en la página de quiénes somos. Para elegir herramienta con una visión más amplia, mira la comparativa de diez herramientas de itinerarios.
Fuentes
- EUR-Lex: Regulation (EU) 2016/679 (GDPR), Articles 5, 28, 32 and 33 (consultado el 11 de octubre de 2026)
- EDPB: Data protection basics (guide for small business) (consultado el 11 de octubre de 2026)
- EDPB: Data controller or data processor (consultado el 11 de octubre de 2026)
- EDPB: Secure personal data (consultado el 11 de octubre de 2026)
- EDPB: Data breaches (consultado el 11 de octubre de 2026)
- EDPB: Frequently asked questions (guide for small business) (consultado el 11 de octubre de 2026)
- European Commission: Application of the GDPR (controller and processor) (consultado el 11 de octubre de 2026)
- AEPD: note on requesting copies of identity documents in accommodation (17 June 2025, PDF) (consultado el 11 de octubre de 2026)
- Garante per la protezione dei dati personali: press release on hotels and copies of guests’ documents (29 April 2026) (consultado el 11 de octubre de 2026)
- Garante per la protezione dei dati personali: clarification note on guests’ identity documents (undated; cited with the press release of 29 April 2026) (consultado el 11 de octubre de 2026)
- Travefy: homepage (FAQ on security) (consultado el 11 de octubre de 2026)
- Travefy: Terms of use and privacy policy, with its Data Processing Addendum (consultado el 11 de octubre de 2026)
- TravelJoy: Privacy (consultado el 11 de octubre de 2026)
- TravelJoy: Sub-processors (consultado el 11 de octubre de 2026)
- TravelJoy help: Collect and store client passport photos (consultado el 11 de octubre de 2026)
- Tern: Privacy policy (consultado el 11 de octubre de 2026)
- Tern help: Data privacy and security in Tern (consultado el 11 de octubre de 2026)
- Axus Travel App: Privacy policy (consultado el 11 de octubre de 2026)
- Vamoos: Privacy policy (consultado el 11 de octubre de 2026)
- MOGU: Security policy (consultado el 11 de octubre de 2026)
- MOGU: Privacy policy (consultado el 11 de octubre de 2026)
- Safari Portal: Privacy policy (consultado el 11 de octubre de 2026)
- Safari Portal: Travel portal privacy policy (consultado el 11 de octubre de 2026)
- Wetu: WTS privacy notice (consultado el 11 de octubre de 2026)
- Wetu: Terms and conditions (v1) (consultado el 11 de octubre de 2026)
- Wetu Analytics: Data Processing Agreement (consultado el 11 de octubre de 2026)
- mTrip: Security and data privacy overview (consultado el 11 de octubre de 2026)
- mTrip: Sub-processors (consultado el 11 de octubre de 2026)
- mTrip: Privacy (consultado el 11 de octubre de 2026)
- Viaondo: Data processing agreement (consultado el 11 de octubre de 2026)
- Viaondo: Sub-processors (consultado el 11 de octubre de 2026)
- Viaondo: Privacy policy (consultado el 11 de octubre de 2026)