Müşteri pasaportlarını seyahat programı yazılımında tutmak güvenli mi? Seçmeden önce sorulacaklar
Seyahat acentesi yazılımı, GDPR ve pasaport: GDPR küçük acenteden ne ister, dokuz araç barındırma, DPA, alt işleyen ve silme hakkında ne yayımlıyor.
Kısa cevap: olabilir; yeter ki bir rezervasyonun gerektirdiği pasaport verilerini saklayın, bunları kendi belirlediğiniz tarihte silin ve bir veri işleme sözleşmesi imzalayan, verilerin nerede saklandığını söyleyen ve nasıl sildiğini açıklayan bir sağlayıcı kullanın. GDPR, verileri bir yazılım saklasa bile sorumluluğu acentenize yükler; çoğu seyahat programı aracı bu bilgilerin bir kısmını yayımlıyor, ama azı hepsini yayımlıyor.
Müşterinin pasaportu bir acentenin elinde tuttuğu belgelerden biridir. Bu seyahat acentesi yazılımı, GDPR ve pasaport rehberi önce kuralları sade bir dille anlatıyor, sonra dokuz aracın kendi sayfalarında ne söylediğini aktarıyor, sonra da herhangi bir şey yüklemeden önce sorulacak soruları sıralıyor. Yukarıdaki ana noktalar özeti veriyor; aşağıdaki bölümlerde kurallar ve kanıtlar var. Bu bir kontrol listesidir, hukuki danışmanlık değildir.
GDPR, müşterinin pasaportunu elinde tutan bir acenteden ne ister?
Sizden üç şey ister: hukuka uygun bir gerekçeniz olsun, yalnızca ihtiyacınız olanı toplayın ve yalnızca ihtiyacınız olduğu sürece saklayın. EDPB’nin küçük işletmeler rehberi, bir kuruluşun yalnızca amacı bakımından “gerekli ve orantılı” kişisel verileri işleyebileceğini ve saklamanın “süreyle sınırlı olması” gerektiğini söyler (EDPB, veri korumanın temelleri).
Bunlar GDPR madde 5’teki ilkelerdir; veri minimizasyonu 5(1)(c) bendi, saklama süresinin sınırlandırılması ise 5(1)(e) bendidir. İtalya’nın veri koruma otoritesi Garante per la protezione dei dati personali, aynı ilkeleri hukuka uygunluk, dürüstlük ve şeffaflıkla birlikte kimlik belgelerine ilişkin açıklama notunda sıralar; bu notu 29 Nisan 2026 tarihli bir basın bülteniyle birlikte anar. Uygulamada, her belge için neden sakladığınızı, hangi tedarikçinin buna ihtiyaç duyduğunu ve ne zaman silineceğini yazın.
Verilerden kim sorumlu: siz mi, yazılım sağlayıcısı mı?
Siz. Müşteri verilerinin neden ve nasıl kullanılacağına karar veren acente veri sorumlusudur ve EDPB’nin rehberi, bu konumdaki küçük bir işletmenin veri sorumlusu olduğunu söyler (EDPB SSS). Avrupa Komisyonu veri işleyeni, “kişisel verileri yalnızca veri sorumlusu adına işleyen” taraf olarak tanımlar (Avrupa Komisyonu); müşterilerinizin bilgilerini saklayan bir seyahat programı aracı tam olarak budur.
Veri sorumlusu, kişisel verilerin neden ve nasıl kullanılacağına karar veren kişi veya kuruluştur; veri işleyen ise bunları veri sorumlusu adına işleyendir. Veri işleme sözleşmesi (DPA) ikisi arasındaki yazılı sözleşmedir. EDPB, bu ilişkinin işlemeyi belgeleyen bir “sözleşmeyle düzenlenmesi gerektiğini” söyler ve yukarıda bağlantısı verilen SSS’de geçerli bir sözleşmeyi “zorunlu” olarak niteler. GDPR’nin 28. maddesi ise veri işleyenin yalnızca sizin belgelenmiş talimatlarınıza göre hareket ettiğini, hizmet sona erdiğinde verileri sildiğini veya iade ettiğini ve sözleşmenin elektronik biçim dahil yazılı olduğunu ekler.
Bir pasaportun ne kadarını saklamanız gerekir?
Çoğu zaman bir kopyadan azını. İspanya’nın veri koruma otoritesi (AEPD), Haziran 2025’te konaklama tesislerinde ulusal kimlik veya pasaport kopyası istenmesinin madde 5(1)(c) kapsamındaki veri minimizasyonunu ihlal ettiğini söyledi (AEPD notu, PDF). İtalya’nın Garante’si Nisan 2026’da, otellerin misafir belgelerinin kopyalarını, veriler kamu güvenliği makamlarına iletildikten sonra silmesi ve yalnızca iletim makbuzunu saklaması gerektiğini söyledi (Garante basın bülteni).
Her iki açıklama da seyahat acentelerini değil, konaklama sağlayıcılarını ilgilendiriyor ve hiçbiri acentelerden söz etmiyor. Listelenen kaynaklarda acenteler için yazılmış resmî bir yönlendirme çıkmadı. Ancak ilke aynı GDPR maddesidir; bu nedenle her rezervasyonun neye ihtiyaç duyduğunu sorun: pasaportta göründüğü şekliyle bir ad, bir numara ve bir geçerlilik tarihi, bir taramayla aynı şey değildir. Yalnızca tarihleri kontrol etmeniz yeterliyse pasaport geçerlilik denetleyicisi yalnızca bitiş tarihini ve seyahat tarihlerini ister.
Seyahatten sonra bir pasaport kopyasını ne kadar saklayabilirsiniz?
İncelediğimiz hiçbir kaynak sabit bir süre vermiyor. EDPB, küçük işletmelere “kişilerin kişisel verilerini artık gerekli olmadığında silmelerini” söyler ve ulusal hukukun bazı verileri, örneğin “vergi nedeniyle”, saklamanızı zorunlu kılabileceğini not eder (aynı EDPB rehberi). Saklama süresini belirlemek ve savunmak size düşer.
İşe yarar bir kural, pasaport kopyalarını seyahat bittikten kısa ve sabit bir süre sonra silmek ve yalnızca bir tedarikçinin veya yasal bir yükümlülüğün hâlâ gerektirdiği tarihleri ve numaraları saklamaktır. “Müşteri tekrar seyahat ederse” diye kopya tutmayın; çünkü müşteriden belgeyi yeniden istemek tek bir mesaj tutar. Yazılımınızın bu kuralı sizin yerinize uygulayıp uygulayamadığını da kontrol edin: bir belgeyi yalnızca elle silmenize izin veren araç, birinin hatırlamasına bağlıdır; seyahatten sonra otomatik silen araç ise bağlı değildir.
Yazılım pasaport verilerini güvende tutmak için ne yapmalı ve ihlal olursa ne olur?
“Riske uygun” güvenlik uygulamalıdır, siz de öyle. GDPR’nin 32. maddesi bu yükümlülüğü hem veri sorumlusuna hem veri işleyene yükler (EDPB, kişisel verilerin güvenliği). 33. madde, veri sorumlusu olarak size, ihlali öğrendiğiniz andan itibaren denetim makamına bildirmek için 72 saat verir; bireyler için risk oluşturma ihtimali düşükse bildirim gerekmez ve her ihlali belgelemeniz gerekir (EDPB, veri ihlalleri).
Madde 33(2) uyarınca veri işleyen, veri sorumlusunu “gereksiz gecikme olmaksızın” bilgilendirmelidir; ancak sizin 72 saatiniz yine de ihlalden haberdar olduğunuz andan başlar. Bu yüzden sağlayıcının hızı önemlidir: DPA’sında veya güvenlik sayfasında belirtilmiş bir süre arayın.
Dokuz seyahat programı aracı müşteri verileri hakkında ne yayımlıyor?
Kendi herkese açık sayfalarında, dokuz aracın yalnızca biri saydığımız beş noktanın tamamını yayımlıyordu: TravelJoy. Sekizi verilerin nerede saklandığını belirtiyordu, ama yalnızca üçü Avrupa’da bir yer belirtti. Dördü müşterilere bir DPA sunuyordu, dördü alt işleyenleri adıyla listeliyordu, yedisi belgelerin nasıl silindiğini veya saklandığını söylüyordu ve yedisi en az bir güvenlik tedbirini anlatıyordu.
| Araç | Verilerin yeri | DPA | Alt işleyenler | Silme | Güvenlik |
|---|---|---|---|---|---|
| Travefy | Amerika Birleşik Devletleri | Evet | — | Evet | Evet |
| TravelJoy | Amerika Birleşik Devletleri | Evet | Evet | Evet | Evet |
| Tern | Amerika Birleşik Devletleri | — | — | Evet | Evet |
| Axus | Amerika Birleşik Devletleri | — | Evet | Evet | Evet |
| Vamoos | — | — | Evet | — | — |
| MOGU | Avrupa (Belçika) | Evet | — | — | Evet |
| Safari Portal | Amerika Birleşik Devletleri | — | — | Evet | Evet |
| Wetu | Avrupa | Evet | — | Evet | — |
| mTrip | Avrupalı müşteriler için Almanya | — | Evet | Evet | Evet |
| Dokuzun toplamı | 8 | 4 | 4 | 7 | 7 |
Tablonun okunuşu: tire, açılan sayfalarda bir beyan bulunamadığı anlamına gelir; sağlayıcının bunu yapmadığı anlamına gelmez.
Nasıl saydık ve sınırları neler?
Sayımı 11 Ekim 2026’da, sayfaları açmadan önce yazdığımız kurallarla yaptık; iki sınırda hücre aşağıda açıklanıyor. Bir araç, yalnızca kendi alan adındaki bir sayfa söylerse puan alır:
- Yer: müşteri verilerinin saklandığı ülkeyi veya bölgeyi belirtir.
- DPA: müşterilerin bir veri işleme sözleşmesine erişebildiğini söyler veya bir tane yayımlar.
- Alt işleyenler: adına veri işleyen sağlayıcıları adıyla belirtir.
- Silme: müşteri belgelerinin ne kadar süre saklandığını veya nasıl silineceğini söyler.
- Güvenlik: şifreleme veya iki adımlı doğrulama gibi en az bir somut tedbiri anlatır.
Vamoos’un alt işleyen puanı en zayıf olanıdır: üç üçüncü taraf hizmeti adıyla anan bir gizlilik politikası satırı. Wetu’nun koşulları (sürüm 1, bölüm 14) madde 28 kapsamında bir veri işleyen maddesi içeriyor; bu yüzden onu DPA saydık. Tek somut güvenlik beyanı ise ayrı bir ürün olan Wetu Analytics’in DPA’sında yer alıyor; bu nedenle o noktayı saymadık. mTrip’in alt işleyen sayfası, OpenAI ile yaptığı DPA’nın talep üzerine sunulduğunu söylüyor. Bu bir alt işleyenle yapılmış bir sözleşme olduğundan, müşterilere sunulan bir DPA olarak saymadık. Sayarsak DPA toplamı 4’ten 5’e çıkar.
Sayımın sınırları: tek bir günün herkese açık sayfalarını okur; sözleşmeleri veya güvenlik uygulamalarını değil. Bir sağlayıcı, duyurmadığı bir DPA’yı talep üzerine sunabilir. Dokuzun içinde olmayan Viaondo’yu biz geliştiriyoruz ve onu kendi hukuki sayfalarımıza göre kontrol ettik: beş noktanın tamamını karşılıyor (aşağıya bakın).
Pasaport yüklemeden önce sağlayıcıya hangi soruları sormalısınız?
Sekiz soru sorun ve her birine yazılı yanıt bekleyin. Okuduğumuz dokuz sağlayıcı sayfasının hiçbiri küçük acentelere bir sağlayıcıyı nasıl değerlendireceklerini anlatmıyor; bu nedenle bu liste bize ait ve yukarıdaki GDPR noktalarına dayanıyor.
- Müşteri verileri nerede saklanıyor? Ülkeyi sorun; destek veya yapay zekâ özelliklerinin bunları başka bir yerde işleyip işlemediğini de.
- Bir DPA imzalayabilir miyim? Yalnızca sizin talimatlarınızla hareket ettiğini ve hizmet sona erdiğinde verileri sildiğini veya iade ettiğini söylemelidir.
- Alt işleyenler kimler? Adları, yerleri ve değişikliklerin nasıl duyurulduğuyla birlikte adlandırılmış bir liste.
- Belgeler nasıl siliniyor? Seyahatten sonra otomatik mi, elle mi? Tek bir müşterinin dosyasını silebilir misiniz?
- Hangi güvenlik tedbirleri uygulanıyor? Aktarım sırasında şifreleme, acente bazında sınırlı erişim, iptal edilebilen bağlantılar.
- Bir ihlali bana ne kadar hızlı bildirirsiniz? Saat cinsinden bir süre, yazılı olarak.
- İptal ettiğimde ne olur? Dışa aktarma ve silme, bir süre sınırıyla.
- Yapay zekâ belgelerimi okuyor mu? Hangi sağlayıcı, nerede çalışıyor ve belgeleri saklıyor mu.
Aynı öneri, müşterilerin size belge gönderme biçimi için de geçerlidir: düz e-postayla veya sohbet mesajıyla gönderilen bir pasaport taraması, denetleyemediğiniz birkaç gelen kutusunda kalır. Madde 32 uyarınca güvenliğinizin riske uygun olması gerekir ve bir kimlik belgesi değerli bir hedeftir; bu yüzden yazılımınızda varsa yükleme formunu veya güvenli bağlantıyı kullanın.
Viaondo ne yayımlıyor ve nerede yetersiz kalıyor?
Viaondo’yu biz geliştiriyoruz, bu yüzden iddialarımızı bağlantı verdiğimiz sayfalardan kontrol edin. Viaondo’nun DPA’sı, GDPR madde 28 kapsamında bir veri işleme sözleşmesidir ve fiyatlandırma sayfasındaki plana dahildir. Alt işleyen listesi şunları adıyla belirtir: Cloudflare (dünya çapındaki ağında uygulama barındırma ile Avrupa Birliği yargı yetkisi altında veritabanı ve özel dosya depolama), NaN (yapay zekâ özellikleri, Avrupa Birliği) ve Stripe (yalnızca faturalama).
Pasaportlar için gizlilik politikası, pasaport kopyalarının ve diğer seyahat belgelerinin seyahat bittikten 30 gün sonra silindiğini söyler. DPA, Viaondo’yu bir ihlali gereksiz gecikme olmaksızın ve mümkünse 72 saat içinde size bildirmeyi taahhüt ettirir. Güvenlik tedbirlerini sıralar; bunlar arasında herkese açık adresi olmayan özel dosya depolama, yalnızca özeti saklanan 256 rastgele bitlik seyahat bağlantıları ve iptal edebileceğiniz bağlantılar var.
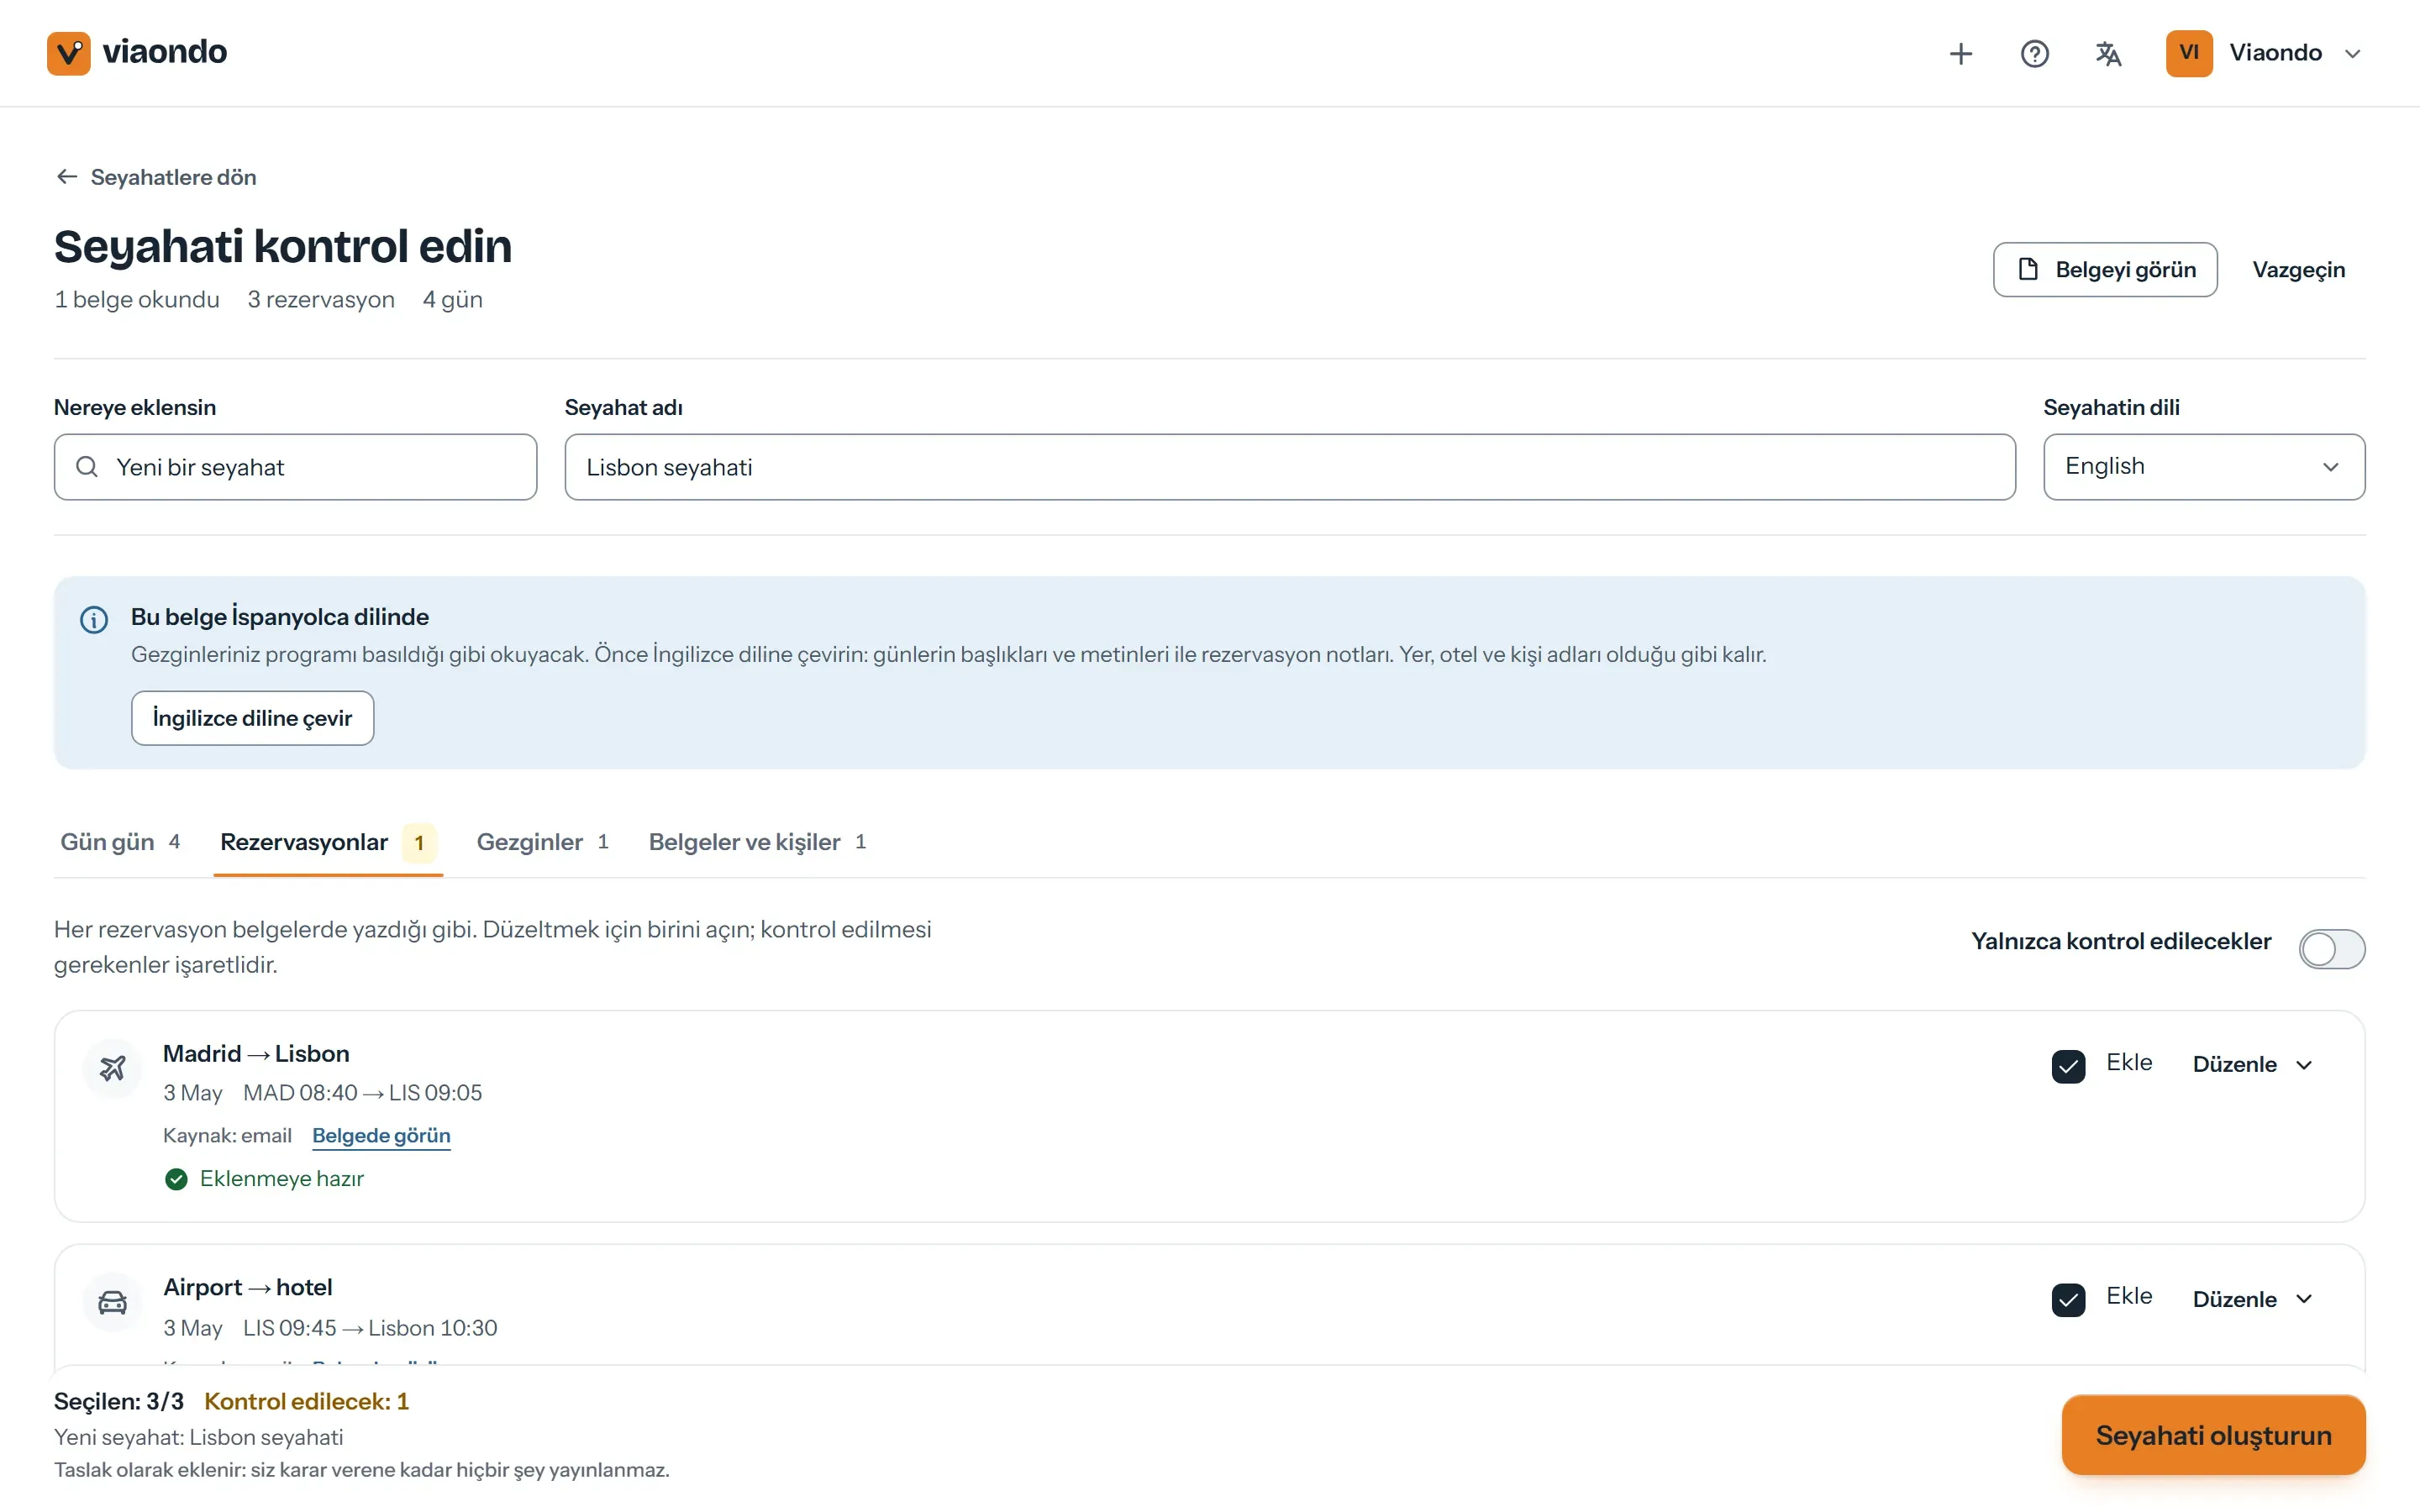
Sınırlar da en az bunlar kadar önemlidir. Stripe faturalama verilerini Amerika Birleşik Devletleri’ne aktarabilir ve üç Cloudflare hizmeti (uygulamanın kendisi, e-posta teslimi ve oturum açmadaki bot kontrolü) kendi dünya çapındaki ağında çalışır. Bir gezginin çevrimdışı kaydettiği kopya, telefon bir sonraki kez bağlanana kadar uygulama tarafından silinemez ve DPA, hizmetin sağlık kayıtları gibi özel nitelikli veriler için tasarlanmadığını söyler. “Seyahatten 30 gün sonra” kuralı da Viaondo’ya özgüdür ve sizin kuralınız olmayabilir; bu yüzden belirlediğiniz saklama süresiyle karşılaştırın. Belgelerin nasıl çalıştığını gezgin uygulamasında görün ve tek başınıza çalışıyorsanız bağımsız seyahat danışmanları sayfasını okuyun.
Bu rehberi nasıl kontrol ettik?
Her kural EUR-Lex, EDPB, Avrupa Komisyonu, AEPD veya Garante kaynaklıdır; her sağlayıcı bilgisi de o sağlayıcının kendi sayfalarındandır ve hepsi 11 Ekim 2026’da açılmıştır. Her kural ve sağlayıcı bilgisi, 11 Ekim 2026’da bu kaynaklara karşı, iddia bazında bir editoryal doğrulamayla (fact-check) kontrol edildi. Bu genel bir bilgidir, hukuki danışmanlık değildir. Güncelliğini yitirmiş bir ifade bulursanız bize yazın; bizim hakkımızda daha fazlasını hakkımızda sayfasında okuyabilirsiniz. Araç seçimine daha geniş bakmak için on seyahat programı aracının karşılaştırmasına bakın.
Kaynaklar
- EUR-Lex: Regulation (EU) 2016/679 (GDPR), Articles 5, 28, 32 and 33 (erişim tarihi: 11 Ekim 2026)
- EDPB: Data protection basics (guide for small business) (erişim tarihi: 11 Ekim 2026)
- EDPB: Data controller or data processor (erişim tarihi: 11 Ekim 2026)
- EDPB: Secure personal data (erişim tarihi: 11 Ekim 2026)
- EDPB: Data breaches (erişim tarihi: 11 Ekim 2026)
- EDPB: Frequently asked questions (guide for small business) (erişim tarihi: 11 Ekim 2026)
- European Commission: Application of the GDPR (controller and processor) (erişim tarihi: 11 Ekim 2026)
- AEPD: note on requesting copies of identity documents in accommodation (17 June 2025, PDF) (erişim tarihi: 11 Ekim 2026)
- Garante per la protezione dei dati personali: press release on hotels and copies of guests’ documents (29 April 2026) (erişim tarihi: 11 Ekim 2026)
- Garante per la protezione dei dati personali: clarification note on guests’ identity documents (undated; cited with the press release of 29 April 2026) (erişim tarihi: 11 Ekim 2026)
- Travefy: homepage (FAQ on security) (erişim tarihi: 11 Ekim 2026)
- Travefy: Terms of use and privacy policy, with its Data Processing Addendum (erişim tarihi: 11 Ekim 2026)
- TravelJoy: Privacy (erişim tarihi: 11 Ekim 2026)
- TravelJoy: Sub-processors (erişim tarihi: 11 Ekim 2026)
- TravelJoy help: Collect and store client passport photos (erişim tarihi: 11 Ekim 2026)
- Tern: Privacy policy (erişim tarihi: 11 Ekim 2026)
- Tern help: Data privacy and security in Tern (erişim tarihi: 11 Ekim 2026)
- Axus Travel App: Privacy policy (erişim tarihi: 11 Ekim 2026)
- Vamoos: Privacy policy (erişim tarihi: 11 Ekim 2026)
- MOGU: Security policy (erişim tarihi: 11 Ekim 2026)
- MOGU: Privacy policy (erişim tarihi: 11 Ekim 2026)
- Safari Portal: Privacy policy (erişim tarihi: 11 Ekim 2026)
- Safari Portal: Travel portal privacy policy (erişim tarihi: 11 Ekim 2026)
- Wetu: WTS privacy notice (erişim tarihi: 11 Ekim 2026)
- Wetu: Terms and conditions (v1) (erişim tarihi: 11 Ekim 2026)
- Wetu Analytics: Data Processing Agreement (erişim tarihi: 11 Ekim 2026)
- mTrip: Security and data privacy overview (erişim tarihi: 11 Ekim 2026)
- mTrip: Sub-processors (erişim tarihi: 11 Ekim 2026)
- mTrip: Privacy (erişim tarihi: 11 Ekim 2026)
- Viaondo: Data processing agreement (erişim tarihi: 11 Ekim 2026)
- Viaondo: Sub-processors (erişim tarihi: 11 Ekim 2026)
- Viaondo: Privacy policy (erişim tarihi: 11 Ekim 2026)