Software para agência de viagens e RGPD: é seguro guardar passaportes de clientes?
O que o RGPD exige de uma agência pequena e do seu software, e o que nove ferramentas de roteiros publicam sobre hospedagem, DPA e exclusão de dados.
Resposta curta: pode ser, se você guardar só os dados de passaporte que uma reserva exige, apagá-los em uma data que você definir e usar um fornecedor que assine um contrato de tratamento de dados, diga onde os dados ficam e explique como os apaga. O RGPD mantém a sua agência responsável pelos dados mesmo quando um software os armazena, e a maioria das ferramentas de roteiros publica parte dessas informações, mas poucas publicam tudo.
O passaporte de um cliente é um dos documentos que uma agência guarda. Por isso, este guia explica as regras em linguagem simples, depois mostra o que nove ferramentas dizem nas suas próprias páginas e, por fim, as perguntas que você deve fazer antes de enviar qualquer coisa a um software para agência de viagens. Os pontos principais acima trazem o resumo, e as seções abaixo trazem as regras e as evidências. É uma lista de verificação, não aconselhamento jurídico.
O que o RGPD exige de uma agência que guarda o passaporte de um cliente?
Ele exige três coisas de você: ter um motivo legítimo, coletar só o que for necessário e guardar apenas pelo tempo necessário. O guia do Comitê Europeu para a Proteção de Dados (EDPB) para pequenas empresas diz que uma organização só pode tratar dados pessoais “necessários e proporcionais” à sua finalidade, e que o armazenamento “deve ser limitado no tempo” (EDPB, noções básicas de proteção de dados).
Esses são os princípios do artigo 5 do RGPD, em que a minimização de dados é o ponto 5(1)(c) e a limitação da conservação é o ponto 5(1)(e). A autoridade de dados da Itália enumera os mesmos princípios, junto com a licitude, a lealdade e a transparência, na sua nota de esclarecimento sobre documentos de identidade, citada junto com um comunicado de imprensa de 29 de abril de 2026. Na prática, anote para cada documento por que você o guarda, qual fornecedor precisa dele e quando ele será apagado.
Quem é responsável pelos dados: você ou o fornecedor do software?
Você. A agência que decide por que e como os dados dos clientes são usados é a controladora, e o guia do EDPB diz que uma pequena empresa nessa posição é a controladora (FAQ do EDPB). A Comissão Europeia descreve o operador como a parte que “trata dados pessoais apenas em nome do controlador” (Comissão Europeia), que é justamente o caso de uma ferramenta de roteiros que armazena os dados dos seus clientes.
O controlador é a pessoa ou organização que decide por que e como os dados pessoais são usados, e o operador é quem os trata em nome do controlador. Um contrato de tratamento de dados (DPA) é o contrato escrito entre os dois. O EDPB diz que essa relação “deve ser regida por um contrato” que documente o tratamento, e o seu FAQ, citado acima, chama de “obrigatório” um contrato válido. O artigo 28 do RGPD acrescenta que o operador age apenas conforme as suas instruções documentadas, que apaga ou devolve os dados quando o serviço termina e que o contrato é escrito, inclusive em formato eletrônico.
Quanto de um passaporte você precisa guardar?
Muitas vezes, menos do que uma cópia. A autoridade espanhola de proteção de dados (Agencia Española de Protección de Datos, AEPD) afirmou em junho de 2025 que pedir uma cópia do documento de identidade ou do passaporte em uma hospedagem viola a minimização de dados prevista no artigo 5(1)(c) (nota da AEPD, PDF). O Garante per la protezione dei dati personali, da Itália, afirmou em abril de 2026 que os hotéis devem apagar as cópias dos documentos dos hóspedes depois que os dados forem enviados às autoridades de segurança pública, guardando apenas o comprovante de envio (comunicado do Garante).
As duas declarações tratam de estabelecimentos de hospedagem, não de agências de viagens, e nenhuma menciona agências. Nas fontes listadas, não apareceu nenhuma orientação oficial escrita para agências. O princípio, porém, vem do mesmo artigo do RGPD; por isso, pergunte o que cada reserva exige: o nome como aparece no passaporte, o número e a data de validade não equivalem a um escaneamento. Se você só precisa conferir datas, o verificador de validade do passaporte pede apenas a data de validade e as datas da viagem.
Por quanto tempo você pode guardar a cópia de um passaporte depois da viagem?
Nenhuma fonte que consultamos indica um prazo fixo. O EDPB orienta as pequenas empresas a “apagar os dados pessoais das pessoas quando deixarem de ser necessários” e lembra que a lei nacional pode obrigar você a guardar certos dados, “por motivos fiscais”, por exemplo (mesmo guia do EDPB). O prazo de conservação é você que define e que precisa saber justificar.
Uma regra viável é apagar as cópias de passaporte pouco tempo depois do fim da viagem, em um prazo fixo, e guardar só as datas e os números que um fornecedor ou uma obrigação legal ainda exijam. Não guarde cópias “para o caso de o cliente viajar de novo”, porque pedir de novo ao cliente custa uma mensagem. Verifique também se o seu software consegue aplicar a regra por você: uma ferramenta que só permite apagar um documento manualmente depende de alguém se lembrar, e uma que apaga automaticamente depois da viagem, não.
O que o software deve fazer para proteger os dados de passaporte, e o que acontece em caso de violação?
Ele deve aplicar uma segurança “adequada ao risco”, e você também. O artigo 32 do RGPD impõe esse dever tanto ao controlador quanto ao operador (EDPB, proteger dados pessoais). O artigo 33 dá a você, como controlador, 72 horas depois de tomar conhecimento de uma violação para notificar a autoridade de controle, a menos que seja improvável que ela implique risco para as pessoas, e você deve documentar todas as violações (EDPB, violações de dados).
Pelo artigo 33(2), o operador deve avisar o controlador “sem demora injustificada”, mas as suas 72 horas continuam contando a partir do momento em que você toma conhecimento. A rapidez do fornecedor, portanto, importa: procure um prazo declarado no DPA ou na página de segurança dele.
O que nove ferramentas de roteiros publicam sobre os dados dos clientes?
Nas suas próprias páginas públicas, uma de nove ferramentas publicou os cinco pontos que contamos: a TravelJoy. Oito indicaram onde os dados ficam, mas só três indicaram um local na Europa. Quatro ofereciam um DPA aos clientes, quatro listavam os suboperadores pelo nome, sete explicavam como os documentos são apagados ou guardados e sete descreviam ao menos uma medida de segurança.
| Ferramenta | Localização dos dados | DPA | Suboperadores | Exclusão | Segurança |
|---|---|---|---|---|---|
| Travefy | Estados Unidos | Sim | — | Sim | Sim |
| TravelJoy | Estados Unidos | Sim | Sim | Sim | Sim |
| Tern | Estados Unidos | — | — | Sim | Sim |
| Axus | Estados Unidos | — | Sim | Sim | Sim |
| Vamoos | — | — | Sim | — | — |
| MOGU | Europa (Bélgica) | Sim | — | — | Sim |
| Safari Portal | Estados Unidos | — | — | Sim | Sim |
| Wetu | Europa | Sim | — | Sim | — |
| mTrip | Alemanha para clientes europeus | — | Sim | Sim | Sim |
| Total das nove | 8 | 4 | 4 | 7 | 7 |
Como ler a tabela: um traço significa que nenhuma declaração foi encontrada nas páginas abertas, não que o fornecedor não faça isso.
Como contamos, e quais são os limites?
Contamos em 11 de outubro de 2026, com regras escritas antes de abrirmos as páginas; duas células duvidosas estão explicadas abaixo. Uma ferramenta só ganha um ponto se uma página do seu próprio domínio disser isso:
- Localização: indica o país ou a região onde os dados dos clientes ficam.
- DPA: diz que um contrato de tratamento de dados está disponível aos clientes, ou publica um.
- Suboperadores: nomeia os provedores que tratam dados em seu nome.
- Exclusão: diz por quanto tempo os documentos dos clientes são guardados ou como apagá-los.
- Segurança: descreve ao menos uma medida concreta, como criptografia ou autenticação em dois fatores.
O ponto de suboperadores da Vamoos é o mais frágil: uma linha da política de privacidade que cita três serviços de terceiros. Os termos da Wetu (versão 1, seção 14) contêm uma cláusula de operador do artigo 28, por isso os contamos como DPA. A única declaração concreta de segurança fica no DPA de um produto separado, o Wetu Analytics, então não contamos esse ponto. A página de suboperadores da mTrip diz que o seu DPA com a OpenAI está disponível sob solicitação. Esse é um acordo com um suboperador, por isso não o contamos como um DPA oferecido aos clientes. Se o contássemos, o total de DPA passaria de 4 para 5.
Os limites da contagem: ela lê páginas públicas em um único dia, não contratos nem práticas de segurança. Um fornecedor pode oferecer sob solicitação um DPA que não divulga. Nós fazemos o Viaondo, que não está entre as nove, e o conferimos com as nossas próprias páginas legais: ele cumpre os cinco pontos (veja abaixo).
Que perguntas fazer a um fornecedor antes de enviar um passaporte?
Faça oito e espere uma resposta escrita para cada uma. Nenhuma das nove páginas de fornecedores que lemos orienta agências pequenas sobre como avaliar um fornecedor, então esta lista é nossa, baseada nos pontos do RGPD acima.
- Onde os dados dos clientes ficam? Peça o país e pergunte se o suporte ou as funções de IA os tratam em outro lugar.
- Posso assinar um DPA? Ele deve dizer que o fornecedor age apenas conforme as suas instruções e apaga ou devolve os dados quando o serviço termina.
- Quem são os suboperadores? Uma lista nominal, com a localização de cada um e a forma como as mudanças são avisadas.
- Como os documentos são apagados? Automaticamente depois da viagem ou à mão? Dá para apagar o arquivo de um só cliente?
- Que segurança é aplicada? Criptografia em trânsito, acesso limitado por agência, links que podem ser revogados.
- Em quanto tempo vocês me avisam de uma violação? Um número de horas, por escrito.
- O que acontece quando eu cancelo? Exportação e exclusão, com prazo.
- Uma IA lê os meus documentos? Qual provedor, onde ela roda e se ele guarda os documentos.
O mesmo conselho vale para a forma como os clientes enviam documentos a você: um escaneamento de passaporte enviado por e-mail comum ou por mensagem de chat fica em várias caixas de entrada que você não controla. Pelo artigo 32, a sua segurança precisa estar à altura do risco, e um documento de identidade é um alvo de alto valor; por isso, use o formulário de envio ou o link seguro do seu software, quando houver.
O que o Viaondo publica, e onde fica devendo?
Nós fazemos o Viaondo, então confira as nossas afirmações nas páginas que indicamos. O DPA do Viaondo é um contrato de tratamento de dados nos termos do artigo 28 do RGPD, incluído no plano da página de preços. A sua lista de suboperadores nomeia a Cloudflare (hospedagem da aplicação na sua rede mundial, e banco de dados e armazenamento privado de arquivos sob jurisdição da União Europeia), a NaN (funções de IA, União Europeia) e a Stripe (somente faturamento).
Quanto aos passaportes, a política de privacidade diz que as cópias de passaporte e os demais documentos da viagem são apagados 30 dias depois do fim da viagem. O DPA obriga o Viaondo a avisar você de uma violação sem demora injustificada e, quando possível, em até 72 horas. Ele lista as suas medidas de segurança, entre elas o armazenamento privado de arquivos sem endereços públicos, links de viagem com 256 bits aleatórios dos quais só se guarda um hash, e links que você pode revogar.
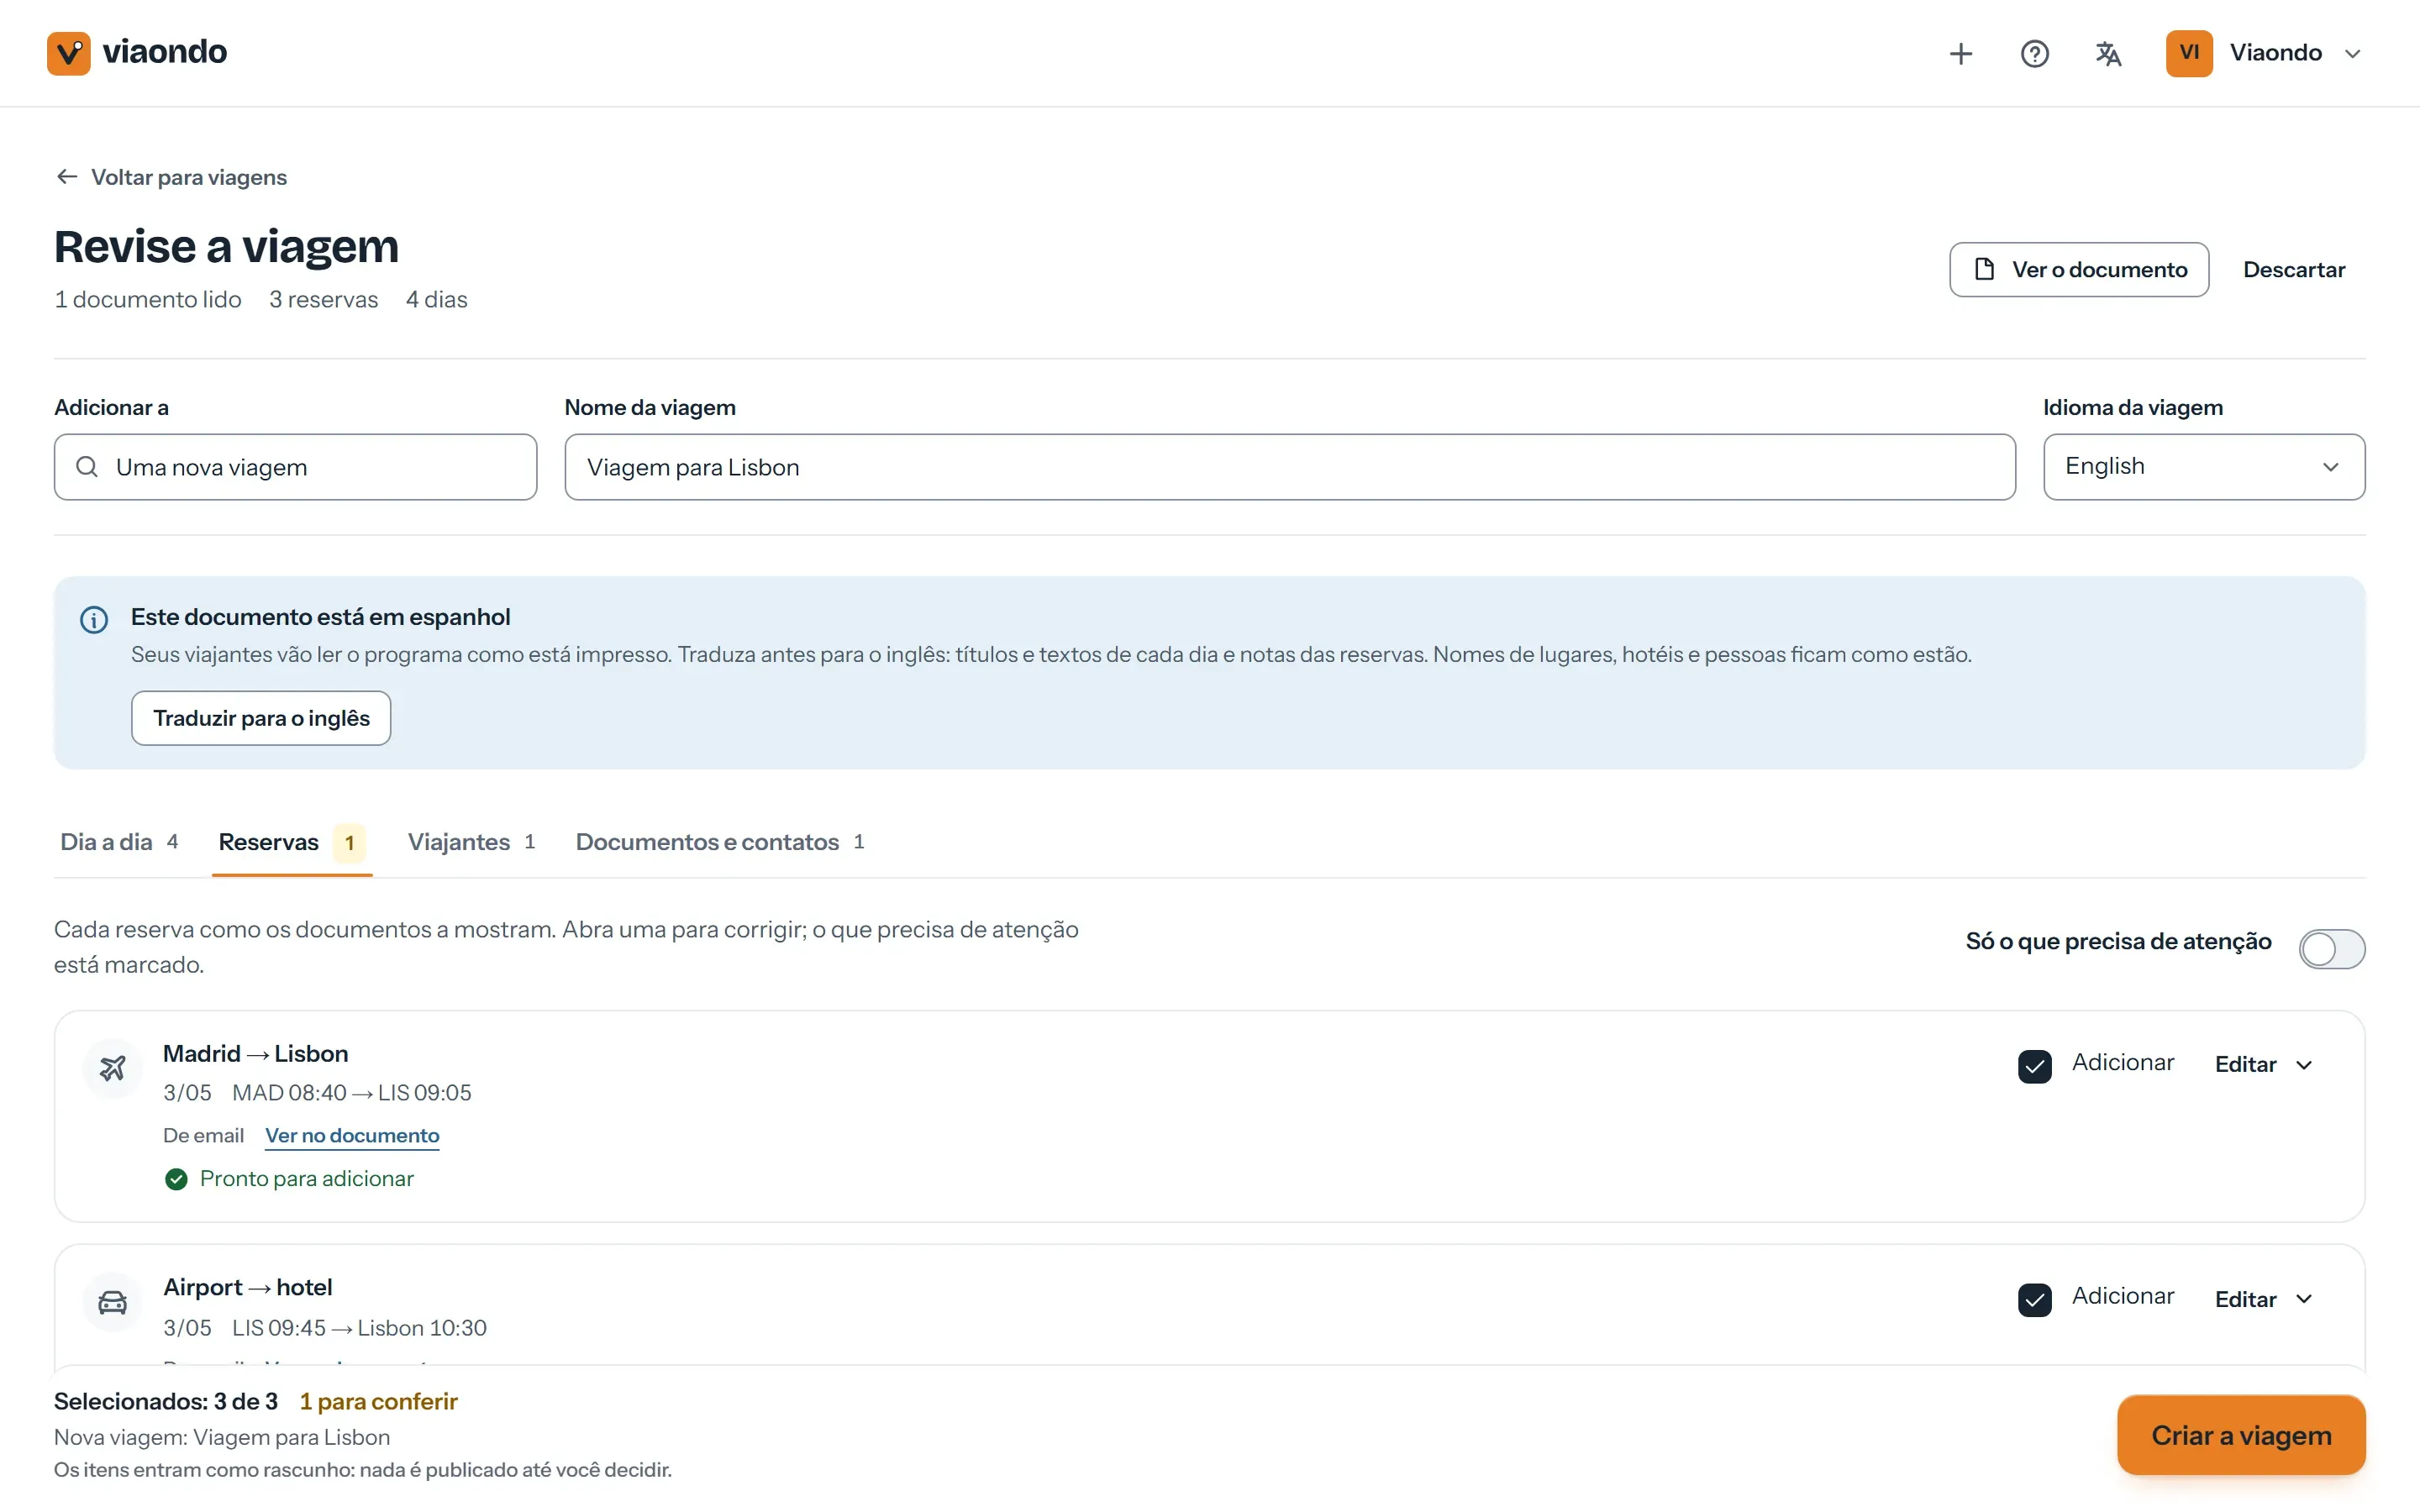
Os limites importam tanto quanto isso. A Stripe pode transferir dados de faturamento para os Estados Unidos, e três serviços da Cloudflare (a própria aplicação, o envio de e-mails e a verificação anti-bot do login) rodam na sua rede mundial. O app não consegue apagar uma cópia que o viajante já salvou offline até que o celular volte a se conectar, e o DPA diz que o serviço não foi projetado para categorias especiais de dados, como dados de saúde. A regra de “30 dias depois da viagem” também é do próprio Viaondo e pode não ser a sua; por isso, confira-a com o prazo de conservação que você definiu. Veja como os documentos funcionam no app do viajante e, se você trabalha sozinho, leia a página para agentes de viagens independentes.
Como este guia foi verificado
Cada regra vem da EUR-Lex, do EDPB, da Comissão Europeia, da AEPD ou do Garante, e cada fato sobre fornecedores vem das páginas do próprio fornecedor, todas abertas em 11 de outubro de 2026. Cada regra e cada fato de fornecedor foi conferido com essas fontes em 11 de outubro de 2026, em uma verificação editorial (fact-check) por afirmação. São informações gerais, não aconselhamento jurídico. Se você encontrar uma afirmação desatualizada, fale conosco; você também pode saber mais sobre nós na página sobre. Para escolher a ferramenta em um panorama mais amplo, veja a comparação de dez ferramentas de roteiros.
Fontes
- EUR-Lex: Regulation (EU) 2016/679 (GDPR), Articles 5, 28, 32 and 33 (acessado em 11 de outubro de 2026)
- EDPB: Data protection basics (guide for small business) (acessado em 11 de outubro de 2026)
- EDPB: Data controller or data processor (acessado em 11 de outubro de 2026)
- EDPB: Secure personal data (acessado em 11 de outubro de 2026)
- EDPB: Data breaches (acessado em 11 de outubro de 2026)
- EDPB: Frequently asked questions (guide for small business) (acessado em 11 de outubro de 2026)
- European Commission: Application of the GDPR (controller and processor) (acessado em 11 de outubro de 2026)
- AEPD: note on requesting copies of identity documents in accommodation (17 June 2025, PDF) (acessado em 11 de outubro de 2026)
- Garante per la protezione dei dati personali: press release on hotels and copies of guests’ documents (29 April 2026) (acessado em 11 de outubro de 2026)
- Garante per la protezione dei dati personali: clarification note on guests’ identity documents (undated; cited with the press release of 29 April 2026) (acessado em 11 de outubro de 2026)
- Travefy: homepage (FAQ on security) (acessado em 11 de outubro de 2026)
- Travefy: Terms of use and privacy policy, with its Data Processing Addendum (acessado em 11 de outubro de 2026)
- TravelJoy: Privacy (acessado em 11 de outubro de 2026)
- TravelJoy: Sub-processors (acessado em 11 de outubro de 2026)
- TravelJoy help: Collect and store client passport photos (acessado em 11 de outubro de 2026)
- Tern: Privacy policy (acessado em 11 de outubro de 2026)
- Tern help: Data privacy and security in Tern (acessado em 11 de outubro de 2026)
- Axus Travel App: Privacy policy (acessado em 11 de outubro de 2026)
- Vamoos: Privacy policy (acessado em 11 de outubro de 2026)
- MOGU: Security policy (acessado em 11 de outubro de 2026)
- MOGU: Privacy policy (acessado em 11 de outubro de 2026)
- Safari Portal: Privacy policy (acessado em 11 de outubro de 2026)
- Safari Portal: Travel portal privacy policy (acessado em 11 de outubro de 2026)
- Wetu: WTS privacy notice (acessado em 11 de outubro de 2026)
- Wetu: Terms and conditions (v1) (acessado em 11 de outubro de 2026)
- Wetu Analytics: Data Processing Agreement (acessado em 11 de outubro de 2026)
- mTrip: Security and data privacy overview (acessado em 11 de outubro de 2026)
- mTrip: Sub-processors (acessado em 11 de outubro de 2026)
- mTrip: Privacy (acessado em 11 de outubro de 2026)
- Viaondo: Data processing agreement (acessado em 11 de outubro de 2026)
- Viaondo: Sub-processors (acessado em 11 de outubro de 2026)
- Viaondo: Privacy policy (acessado em 11 de outubro de 2026)