Reisbureau software en de AVG: is het veilig om paspoorten van klanten op te slaan?
Wat de AVG van een klein reisbureau en zijn software vraagt, en wat negen reisplanningstools publiceren over hosting, verwerkersovereenkomsten en verwijdering.
Kort antwoord: het kan, als je alleen de paspoortgegevens bewaart die een boeking nodig heeft, ze verwijdert op een datum die je zelf bepaalt en een leverancier kiest die een verwerkersovereenkomst tekent, zegt waar de gegevens staan en uitlegt hoe hij ze verwijdert. De AVG houdt je reisbureau verantwoordelijk voor de gegevens, ook als software ze opslaat, en de meeste reisplanningstools publiceren een deel van die informatie, maar weinig tools publiceren alles.
Het paspoort van een klant is een van de documenten die een reisbureau in huis heeft. Deze gids geeft je daarom eerst de regels in gewone taal, daarna wat negen tools op hun eigen pagina’s zeggen, en ten slotte de vragen die je stelt voordat je iets uploadt in reisbureau software. De kernpunten hierboven geven de samenvatting, en de secties hieronder geven de regels en het bewijs. Het is een checklist, geen juridisch advies.
Wat vraagt de AVG van een reisbureau dat het paspoort van een klant bewaart?
Ze vraagt drie dingen van je: een geldige reden hebben, alleen verzamelen wat je nodig hebt en het alleen bewaren zolang je het nodig hebt. De gids van het Europees Comité voor gegevensbescherming (EDPB) voor kleine bedrijven zegt dat een organisatie alleen persoonsgegevens mag verwerken die “noodzakelijk en evenredig” zijn voor het doel, en dat de opslag “in de tijd beperkt moet zijn” (EDPB, basisprincipes van gegevensbescherming).
Dat zijn de beginselen van artikel 5 van de AVG, waarin dataminimalisatie onder 5, lid 1, onder c staat en opslagbeperking onder 5, lid 1, onder e. De Italiaanse gegevensbeschermingsautoriteit noemt dezelfde beginselen, samen met rechtmatigheid, behoorlijkheid en transparantie, in haar verduidelijkende nota over identiteitsdocumenten, die ze samen met een persbericht van 29 april 2026 aanhaalt. Noteer in de praktijk per document waarom je het bewaart, welke leverancier het nodig heeft en wanneer het wordt verwijderd.
Wie is verantwoordelijk voor de gegevens: jij of de softwareleverancier?
Jij. Een reisbureau dat bepaalt waarom en hoe klantgegevens worden gebruikt, is de verwerkingsverantwoordelijke, en de gids van het EDPB zegt dat een klein bedrijf in die positie de verwerkingsverantwoordelijke is (EDPB-faq). De Europese Commissie beschrijft de verwerker als de partij die “persoonsgegevens uitsluitend namens de verwerkingsverantwoordelijke verwerkt” (Europese Commissie), en dat is wat een reisplanningstool doet die de gegevens van je klanten opslaat.
Een verwerkingsverantwoordelijke is de persoon of organisatie die bepaalt waarom en hoe persoonsgegevens worden gebruikt, en een verwerker is een partij die ze namens de verwerkingsverantwoordelijke verwerkt. Een verwerkersovereenkomst (DPA) is de schriftelijke overeenkomst tussen beide. Het EDPB zegt dat de verhouding “door een overeenkomst moet worden beheerst” waarin de verwerking is vastgelegd, en de FAQ, hierboven gelinkt, noemt een geldige overeenkomst “verplicht”. Artikel 28 van de AVG voegt toe dat de verwerker alleen handelt op jouw gedocumenteerde instructies, dat hij de gegevens verwijdert of teruggeeft wanneer de dienst eindigt en dat de overeenkomst schriftelijk is, ook in elektronische vorm.
Hoeveel van een paspoort hoef je te bewaren?
Vaak minder dan een kopie. De Spaanse gegevensbeschermingsautoriteit (Agencia Española de Protección de Datos, AEPD) zei in juni 2025 dat het vragen om een kopie van een identiteitskaart of paspoort bij een accommodatie in strijd is met de minimale gegevensverwerking van artikel 5, lid 1, onder c (nota van de AEPD, PDF). De Italiaanse Garante per la protezione dei dati personali zei in april 2026 dat hotels kopieën van documenten van gasten moeten wissen zodra de gegevens naar de autoriteiten voor openbare veiligheid zijn gestuurd, en alleen het verzendbewijs mogen bewaren (persbericht van de Garante).
Beide uitspraken gaan over accommodaties, niet over reisbureaus, en geen van beide noemt reisbureaus. In de opgenomen bronnen kwam geen officiële richtlijn voor reisbureaus naar boven. Het beginsel komt wel uit hetzelfde artikel van de AVG, dus vraag wat elke boeking nodig heeft: een naam zoals die in het paspoort staat, een nummer en een vervaldatum zijn niet hetzelfde als een scan. Hoef je alleen data te controleren, dan vraagt de paspoortgeldigheidscheck alleen om de vervaldatum en de reisdata.
Hoe lang mag je een paspoortkopie na de reis bewaren?
Geen enkele bron die we hebben gecontroleerd geeft een vaste termijn. Het EDPB zegt kleine bedrijven “persoonsgegevens van personen te verwijderen wanneer ze niet meer nodig zijn” en merkt op dat nationaal recht je kan verplichten bepaalde gegevens te bewaren, bijvoorbeeld “om fiscale redenen” (dezelfde EDPB-gids). De bewaartermijn bepaal en verdedig je zelf.
Een werkbare regel is paspoortkopieën kort na afloop van de reis, na een vaste termijn, te verwijderen en alleen de data en nummers te bewaren die een leverancier of een wettelijke verplichting nog vraagt. Bewaar geen kopieën “voor het geval de klant weer reist”, want de klant opnieuw vragen kost één bericht. Controleer ook of je software de regel voor je kan afdwingen: een tool waarmee je een document alleen met de hand kunt verwijderen, hangt ervan af dat iemand eraan denkt, en een tool die na de reis automatisch verwijdert niet.
Wat moet de software doen om paspoortgegevens te beveiligen, en wat als er een datalek is?
Ze moet beveiliging toepassen die “passend is bij het risico”, en jij ook. Artikel 32 van de AVG legt die plicht zowel bij de verwerkingsverantwoordelijke als bij de verwerker (EDPB, persoonsgegevens beveiligen). Artikel 33 geeft jou, als verwerkingsverantwoordelijke, 72 uur nadat je kennis hebt genomen van een inbreuk om de toezichthoudende autoriteit te informeren, tenzij het onwaarschijnlijk is dat die een risico voor personen inhoudt, en je moet elke inbreuk documenteren (EDPB, datalekken).
Op grond van artikel 33, lid 2 moet een verwerker de verwerkingsverantwoordelijke “zonder onredelijke vertraging” informeren, maar jouw 72 uur lopen nog steeds vanaf het moment dat je er kennis van neemt. De snelheid van een leverancier telt dus: zoek een vermelde termijn in zijn verwerkersovereenkomst of op zijn beveiligingspagina.
Wat publiceren negen reisplanningstools over klantgegevens?
Op hun eigen openbare pagina’s publiceerde één van de negen tools alle vijf de punten die we telden: TravelJoy. Acht noemden waar de gegevens staan, maar slechts drie noemden een locatie in Europa. Vier boden klanten een verwerkersovereenkomst aan, vier noemden subverwerkers bij naam, zeven zeiden hoe documenten worden verwijderd of bewaard en zeven beschreven minstens één beveiligingsmaatregel.
| Tool | Locatie van de gegevens | DPA | Subverwerkers | Verwijdering | Beveiliging |
|---|---|---|---|---|---|
| Travefy | Verenigde Staten | Ja | — | Ja | Ja |
| TravelJoy | Verenigde Staten | Ja | Ja | Ja | Ja |
| Tern | Verenigde Staten | — | — | Ja | Ja |
| Axus | Verenigde Staten | — | Ja | Ja | Ja |
| Vamoos | — | — | Ja | — | — |
| MOGU | Europa (België) | Ja | — | — | Ja |
| Safari Portal | Verenigde Staten | — | — | Ja | Ja |
| Wetu | Europa | Ja | — | Ja | — |
| mTrip | Duitsland voor Europese klanten | — | Ja | Ja | Ja |
| Totaal van de negen | 8 | 4 | 4 | 7 | 7 |
Zo lees je de tabel: een streepje betekent dat op de geopende pagina’s geen verklaring is gevonden, niet dat de leverancier het niet doet.
Hoe hebben we geteld, en wat zijn de beperkingen?
We hebben geteld op 11 oktober 2026, met regels die zijn opgesteld voordat we de pagina’s openden; twee grensgevallen worden hieronder toegelicht. Een tool scoort alleen een punt als een pagina op zijn eigen domein het zegt:
- Locatie: noemt het land of de regio waar klantgegevens staan.
- DPA: zegt dat een verwerkersovereenkomst beschikbaar is voor klanten, of publiceert er een.
- Subverwerkers: noemt de aanbieders die namens hem gegevens verwerken.
- Verwijdering: zegt hoe lang klantdocumenten worden bewaard of hoe je ze verwijdert.
- Beveiliging: beschrijft minstens één concrete maatregel, zoals versleuteling of tweestapsverificatie.
Het subverwerkerspunt van Vamoos is het zwakst: een regel in het privacybeleid die drie diensten van derden noemt. De voorwaarden van Wetu (versie 1, sectie 14) bevatten een verwerkersbepaling uit artikel 28, dus telden we die als DPA. De enige concrete beveiligingsverklaring staat in de DPA van een ander product, Wetu Analytics, dus dat punt telden we niet. Op de subverwerkerspagina van mTrip staat dat de DPA met OpenAI op aanvraag beschikbaar is. Dat is een overeenkomst met een subverwerker, dus telden we die niet als een DPA die aan klanten wordt aangeboden. Als we haar wel hadden geteld, was het totaal voor DPA’s van 4 naar 5 gegaan.
De beperkingen van de telling: ze leest openbare pagina’s op één dag, geen contracten of beveiligingspraktijken. Een leverancier kan op aanvraag een DPA aanbieden die hij niet adverteert. Wij maken Viaondo, dat niet bij de negen zit, en we hebben het getoetst aan onze eigen juridische pagina’s: het voldoet aan alle vijf (zie hieronder).
Welke vragen stel je een leverancier voordat je een paspoort uploadt?
Stel er acht en verwacht op elke vraag een schriftelijk antwoord. Op geen van de negen leverancierspagina’s die we lazen staat hoe kleine reisbureaus een leverancier kunnen beoordelen, dus deze lijst is van ons, gebouwd op de AVG-punten hierboven.
- Waar staan klantgegevens? Vraag om het land, en of support of AI-functies ze elders verwerken.
- Kan ik een DPA tekenen? Daarin moet staan dat hij alleen op jouw instructies handelt en de gegevens verwijdert of teruggeeft wanneer de dienst eindigt.
- Wie zijn de subverwerkers? Een lijst met namen, met hun locaties en hoe wijzigingen worden aangekondigd.
- Hoe worden documenten verwijderd? Automatisch na de reis, of met de hand? Kun je het dossier van één klant verwijderen?
- Welke beveiliging wordt toegepast? Versleuteling tijdens de overdracht, toegang beperkt per reisbureau, links die je kunt intrekken.
- Hoe snel informeren jullie mij over een datalek? Een aantal uren, schriftelijk.
- Wat gebeurt er als ik opzeg? Export en verwijdering, met een termijn.
- Leest AI mijn documenten? Welke aanbieder, waar het draait en of die de documenten bewaart.
Hetzelfde advies geldt voor de manier waarop klanten je documenten sturen: een paspoortscan die per gewone e-mail of chatbericht komt, staat in meerdere inboxen die je niet beheert. Onder artikel 32 moet je beveiliging bij het risico passen en een identiteitsdocument is een waardevol doelwit, dus gebruik het uploadformulier of de beveiligde link van je software als die er is.
Wat publiceert Viaondo, en waar schiet het tekort?
Wij maken Viaondo, dus controleer onze beweringen op de pagina’s waar we naar linken. De DPA van Viaondo is een verwerkersovereenkomst op grond van artikel 28 van de AVG, inbegrepen bij het abonnement op de prijspagina. De lijst met subverwerkers noemt Cloudflare (hosting van de applicatie op het wereldwijde netwerk, en database en privébestandsopslag onder jurisdictie van de Europese Unie), NaN (AI-functies, Europese Unie) en Stripe (alleen facturatie).
Voor paspoorten zegt het privacybeleid dat paspoortkopieën en andere reisdocumenten 30 dagen na afloop van de reis worden verwijderd. De DPA verplicht Viaondo je zonder onnodige vertraging en, waar mogelijk, binnen 72 uur over een inbreuk te informeren. Ze somt de beveiligingsmaatregelen op, waaronder privébestandsopslag zonder openbare adressen, reislinks van 256 willekeurige bits waarvan alleen een hash wordt bewaard, en links die je kunt intrekken.
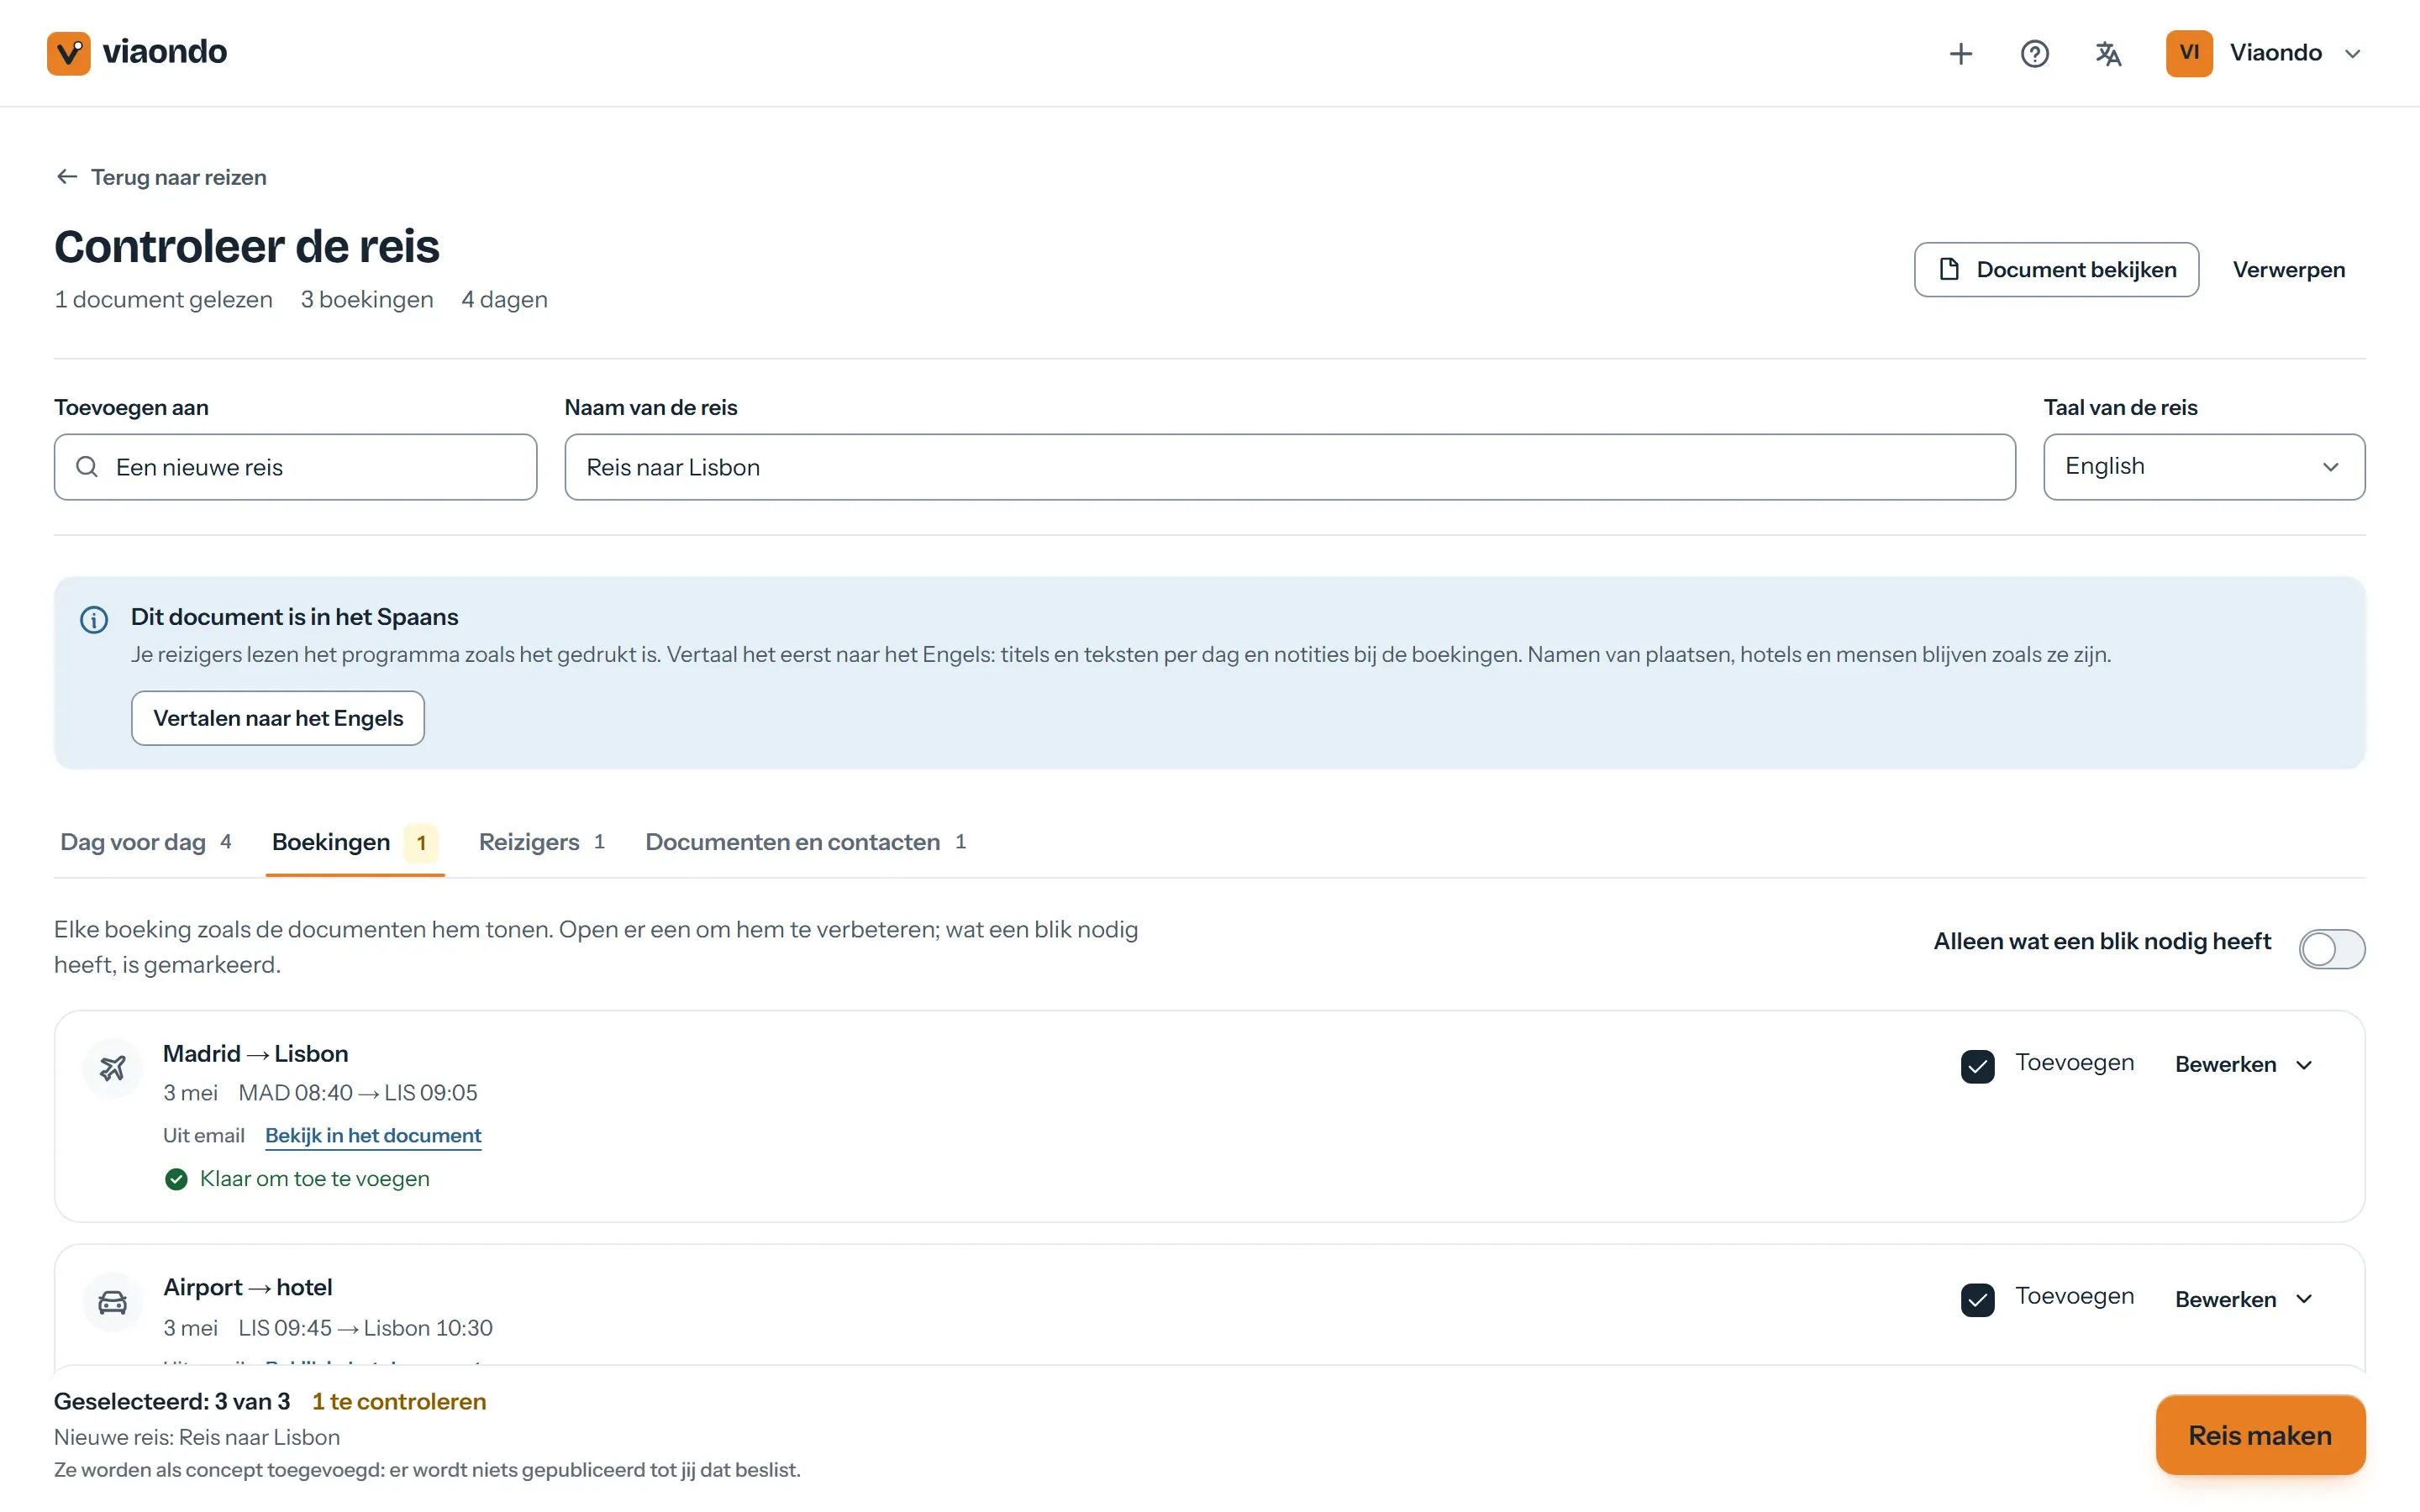
De beperkingen tellen net zo zwaar. Stripe kan factuurgegevens doorgeven naar de Verenigde Staten, en drie diensten van Cloudflare (de applicatie zelf, e-mailbezorging en de botcontrole bij het inloggen) draaien op het wereldwijde netwerk. De app kan een kopie die een reiziger al offline heeft opgeslagen niet verwijderen totdat de telefoon weer verbinding maakt, en de DPA zegt dat de dienst niet is ontworpen voor bijzondere categorieën gegevens, zoals gezondheidsgegevens. De regel van “30 dagen na de reis” is bovendien die van Viaondo zelf en hoeft niet de jouwe te zijn, dus toets hem aan de bewaartermijn die je zelf bepaalt. Bekijk hoe documenten werken in de reizigersapp en lees, als je alleen werkt, de pagina voor zelfstandige reisadviseurs.
Hoe deze gids is gecontroleerd
Elke regel komt van EUR-Lex, het EDPB, de Europese Commissie, de AEPD of de Garante, en elk feit over een leverancier van de eigen pagina’s van die leverancier, allemaal geopend op 11 oktober 2026. Elke regel en elk leveranciersfeit is op 11 oktober 2026 getoetst aan die bronnen, in een redactionele factcheck per bewering. Dit is algemene informatie, geen juridisch advies. Als je een verouderde bewering vindt, neem dan contact met ons op, en meer over ons lees je op de over-ons-pagina. Voor de bredere keuze van een tool zie je de vergelijking van tien reisplanningstools.
Bronnen
- EUR-Lex: Regulation (EU) 2016/679 (GDPR), Articles 5, 28, 32 and 33 (geraadpleegd op 11 oktober 2026)
- EDPB: Data protection basics (guide for small business) (geraadpleegd op 11 oktober 2026)
- EDPB: Data controller or data processor (geraadpleegd op 11 oktober 2026)
- EDPB: Secure personal data (geraadpleegd op 11 oktober 2026)
- EDPB: Data breaches (geraadpleegd op 11 oktober 2026)
- EDPB: Frequently asked questions (guide for small business) (geraadpleegd op 11 oktober 2026)
- European Commission: Application of the GDPR (controller and processor) (geraadpleegd op 11 oktober 2026)
- AEPD: note on requesting copies of identity documents in accommodation (17 June 2025, PDF) (geraadpleegd op 11 oktober 2026)
- Garante per la protezione dei dati personali: press release on hotels and copies of guests’ documents (29 April 2026) (geraadpleegd op 11 oktober 2026)
- Garante per la protezione dei dati personali: clarification note on guests’ identity documents (undated; cited with the press release of 29 April 2026) (geraadpleegd op 11 oktober 2026)
- Travefy: homepage (FAQ on security) (geraadpleegd op 11 oktober 2026)
- Travefy: Terms of use and privacy policy, with its Data Processing Addendum (geraadpleegd op 11 oktober 2026)
- TravelJoy: Privacy (geraadpleegd op 11 oktober 2026)
- TravelJoy: Sub-processors (geraadpleegd op 11 oktober 2026)
- TravelJoy help: Collect and store client passport photos (geraadpleegd op 11 oktober 2026)
- Tern: Privacy policy (geraadpleegd op 11 oktober 2026)
- Tern help: Data privacy and security in Tern (geraadpleegd op 11 oktober 2026)
- Axus Travel App: Privacy policy (geraadpleegd op 11 oktober 2026)
- Vamoos: Privacy policy (geraadpleegd op 11 oktober 2026)
- MOGU: Security policy (geraadpleegd op 11 oktober 2026)
- MOGU: Privacy policy (geraadpleegd op 11 oktober 2026)
- Safari Portal: Privacy policy (geraadpleegd op 11 oktober 2026)
- Safari Portal: Travel portal privacy policy (geraadpleegd op 11 oktober 2026)
- Wetu: WTS privacy notice (geraadpleegd op 11 oktober 2026)
- Wetu: Terms and conditions (v1) (geraadpleegd op 11 oktober 2026)
- Wetu Analytics: Data Processing Agreement (geraadpleegd op 11 oktober 2026)
- mTrip: Security and data privacy overview (geraadpleegd op 11 oktober 2026)
- mTrip: Sub-processors (geraadpleegd op 11 oktober 2026)
- mTrip: Privacy (geraadpleegd op 11 oktober 2026)
- Viaondo: Data processing agreement (geraadpleegd op 11 oktober 2026)
- Viaondo: Sub-processors (geraadpleegd op 11 oktober 2026)
- Viaondo: Privacy policy (geraadpleegd op 11 oktober 2026)