Ist es sicher, Kunden-Reisepässe in Reisebüro-Software zu speichern? Was du vor der Wahl fragen solltest
Was die DSGVO von einem Reisebüro und seinem Software-Anbieter bei Reisepassdaten verlangt und was neun Tools zu Hosting, AVV und Löschung veröffentlichen.
Kurz gesagt: Ja, das kann sicher sein, wenn du nur die Passdaten speicherst, die eine Buchung braucht, sie an einem von dir festgelegten Datum löschst und einen Anbieter nutzt, der einen Auftragsverarbeitungsvertrag unterschreibt, dir sagt, wo die Daten gespeichert werden, und erklärt, wie er sie löscht. Die DSGVO macht dein Reisebüro für die Daten verantwortlich, auch wenn eine Software sie speichert, und die meisten Reiseplan-Tools veröffentlichen einen Teil dieser Angaben, aber nur wenige alle.
Der Reisepass eines Kunden ist eines der Dokumente, die ein Reisebüro besitzt. Dieser Leitfaden zu Reisebüro-Software, DSGVO und Reisepassdaten nennt dir deshalb zuerst die Regeln in einfachen Worten, dann, was neun Tools auf ihren eigenen Seiten sagen, und schließlich die Fragen, die du stellen solltest, bevor du etwas hochlädst. Die Kernaussagen oben fassen es zusammen, die Abschnitte unten enthalten die Regeln und die Belege. Es ist eine Checkliste, keine Rechtsberatung.
Was verlangt die DSGVO von einem Reisebüro, das den Reisepass eines Kunden speichert?
Sie verlangt drei Dinge von dir: einen rechtmäßigen Grund haben, nur erheben, was du brauchst, und es nur so lange speichern, wie du es brauchst. Der Leitfaden des Europäischen Datenschutzausschusses (EDSA) für kleine Unternehmen sagt, dass eine Organisation nur personenbezogene Daten verarbeiten darf, die für ihren Zweck „notwendig und verhältnismäßig“ sind, und dass die Speicherung „zeitlich begrenzt sein muss“ (EDSA, Grundlagen des Datenschutzes).
Das sind die Grundsätze aus Artikel 5 der DSGVO, in dem die Datenminimierung in Artikel 5 Absatz 1 Buchstabe c und die Speicherbegrenzung in Artikel 5 Absatz 1 Buchstabe e geregelt sind. Die italienische Datenschutzbehörde nennt dieselben Grundsätze zusammen mit Rechtmäßigkeit, Verarbeitung nach Treu und Glauben und Transparenz in ihrer Klarstellung zu Ausweisdokumenten, die sie zusammen mit einer Pressemitteilung vom 29. April 2026 zitiert. In der Praxis solltest du für jedes Dokument notieren, warum du es hast, welcher Leistungsträger es braucht und wann es gelöscht wird.
Wer ist für die Daten verantwortlich, du oder der Software-Anbieter?
Du. Ein Reisebüro, das entscheidet, wozu und wie Kundendaten verwendet werden, ist der Verantwortliche, und laut Leitfaden des EDSA ist ein kleines Unternehmen in dieser Lage der Verantwortliche (FAQ des EDSA). Die Europäische Kommission beschreibt den Auftragsverarbeiter als jemanden, der „personenbezogene Daten nur im Auftrag des Verantwortlichen verarbeitet“ (Europäische Kommission), und genau das tut ein Reiseplan-Tool, das die Daten deiner Kunden speichert.
Ein Verantwortlicher ist die Person oder Organisation, die entscheidet, wozu und wie personenbezogene Daten verwendet werden, und ein Auftragsverarbeiter verarbeitet sie im Auftrag des Verantwortlichen. Ein Auftragsverarbeitungsvertrag (AVV) ist der schriftliche Vertrag zwischen beiden. Der EDSA sagt, die Beziehung müsse „durch einen Vertrag geregelt“ sein, der die Verarbeitung dokumentiert, und seine oben verlinkte FAQ nennt einen gültigen Vertrag „verpflichtend“. Artikel 28 DSGVO ergänzt, dass der Auftragsverarbeiter nur auf deine dokumentierten Weisungen handelt, dass er die Daten bei Ende des Dienstes löscht oder zurückgibt und dass der Vertrag schriftlich vorliegt, elektronische Form eingeschlossen.
Wie viel von einem Reisepass musst du aufbewahren?
Oft weniger als eine Kopie. Die spanische Datenschutzbehörde (AEPD) erklärte im Juni 2025, dass das Verlangen einer Kopie von Personalausweis oder Reisepass in einer Unterkunft gegen die Datenminimierung nach Artikel 5 Absatz 1 Buchstabe c verstößt (Hinweis der AEPD, PDF). Der italienische Garante per la protezione dei dati personali erklärte im April 2026, dass Hotels Kopien der Dokumente von Gästen löschen müssen, sobald die Daten an die Behörden der öffentlichen Sicherheit übermittelt wurden, und nur den Übermittlungsnachweis behalten dürfen (Pressemitteilung des Garante).
Beide Aussagen betreffen Beherbergungsbetriebe, nicht Reisebüros, und keine erwähnt Reisebüros. In den aufgeführten Quellen fand sich keine offizielle Orientierung, die für Reisebüros geschrieben wurde. Der Grundsatz steht aber im selben DSGVO-Artikel, also frage dich, was jede Buchung braucht: Ein Name, wie er im Pass steht, eine Nummer und ein Ablaufdatum sind nicht dasselbe wie ein Scan. Wenn du nur Daten prüfen musst, fragt der Reisepass-Gültigkeitscheck nur nach dem Ablaufdatum und den Reisedaten.
Wie lange darfst du eine Passkopie nach der Reise aufbewahren?
Keine Quelle, die wir geprüft haben, nennt eine feste Frist. Der EDSA rät kleinen Unternehmen, „personenbezogene Daten von Personen zu löschen, wenn sie nicht mehr nötig sind“, und weist darauf hin, dass nationales Recht dich verpflichten kann, bestimmte Daten aufzubewahren, zum Beispiel „aus steuerlichen Gründen“ (derselbe Leitfaden des EDSA). Die Aufbewahrungsfrist legst du fest, und du musst sie begründen können.
Eine praktikable Regel ist, Passkopien kurze, feste Zeit nach Reiseende zu löschen und nur die Daten und Nummern zu behalten, die ein Leistungsträger oder eine gesetzliche Pflicht noch verlangt. Bewahre keine Kopien auf „für den Fall, dass der Kunde wieder reist“, denn den Kunden erneut zu fragen, kostet eine Nachricht. Prüfe außerdem, ob deine Software die Regel für dich durchsetzen kann: Ein Tool, bei dem du ein Dokument nur von Hand löschen kannst, verlässt sich darauf, dass jemand daran denkt, ein Tool, das nach der Reise automatisch löscht, nicht.
Was muss die Software tun, um Passdaten zu schützen, und was gilt bei einer Datenpanne?
Sie muss eine Sicherheit „angemessen zum Risiko“ anwenden, und du ebenfalls. Artikel 32 DSGVO legt diese Pflicht sowohl dem Verantwortlichen als auch dem Auftragsverarbeiter auf (EDSA, Sicherheit personenbezogener Daten). Artikel 33 gibt dir als Verantwortlichem 72 Stunden ab Bekanntwerden einer Verletzung, um die Aufsichtsbehörde zu benachrichtigen, es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die Betroffenen, und du musst jede Datenpanne dokumentieren (EDSA, Datenpannen).
Nach Artikel 33 Absatz 2 muss ein Auftragsverarbeiter den Verantwortlichen „unverzüglich“ informieren, aber deine 72 Stunden laufen ab dem Moment, in dem du davon erfährst. Das Tempo des Anbieters zählt also: Suche nach einer genannten Frist in seinem AVV oder auf seiner Sicherheitsseite.
Was veröffentlichen neun Reiseplan-Tools über Kundendaten?
Auf ihren eigenen öffentlichen Seiten veröffentlichte eines von neun Tools alle fünf von uns gezählten Punkte: TravelJoy. Acht nannten, wo Daten gespeichert werden, aber nur drei nannten einen Ort in Europa. Vier boten Kunden einen AVV an, vier führten Unterauftragsverarbeiter namentlich auf, sieben sagten, wie Dokumente gelöscht oder aufbewahrt werden, und sieben beschrieben mindestens eine Sicherheitsmaßnahme.
| Tool | Speicherort der Daten | AVV | Unterauftragsverarbeiter | Löschung | Sicherheit |
|---|---|---|---|---|---|
| Travefy | Vereinigte Staaten | Ja | — | Ja | Ja |
| TravelJoy | Vereinigte Staaten | Ja | Ja | Ja | Ja |
| Tern | Vereinigte Staaten | — | — | Ja | Ja |
| Axus | Vereinigte Staaten | — | Ja | Ja | Ja |
| Vamoos | — | — | Ja | — | — |
| MOGU | Europa (Belgien) | Ja | — | — | Ja |
| Safari Portal | Vereinigte Staaten | — | — | Ja | Ja |
| Wetu | Europa | Ja | — | Ja | — |
| mTrip | Deutschland für europäische Kunden | — | Ja | Ja | Ja |
| Summe der neun | 8 | 4 | 4 | 7 | 7 |
So liest du die Tabelle: Ein Strich bedeutet, dass auf den geöffneten Seiten keine Aussage gefunden wurde, nicht, dass der Anbieter es nicht tut.
Wie haben wir gezählt, und wo liegen die Grenzen?
Wir haben am 11. Oktober 2026 gezählt, mit Regeln, die wir vor dem Öffnen der Seiten festgelegt hatten; zwei Grenzfälle werden unten erklärt. Ein Tool bekommt nur dann einen Punkt, wenn eine Seite auf seiner eigenen Domain es sagt:
- Speicherort: nennt das Land oder die Region, in der Kundendaten gespeichert werden.
- AVV: sagt, dass ein Auftragsverarbeitungsvertrag für Kunden verfügbar ist, oder veröffentlicht einen.
- Unterauftragsverarbeiter: nennt die Anbieter, die in seinem Auftrag Daten verarbeiten.
- Löschung: sagt, wie lange Kundendokumente aufbewahrt werden oder wie man sie löscht.
- Sicherheit: beschreibt mindestens eine konkrete Maßnahme, etwa Verschlüsselung oder Zwei-Faktor-Authentifizierung.
Der Punkt zu Unterauftragsverarbeitern bei Vamoos ist der schwächste: eine Zeile in der Datenschutzerklärung, die drei Drittdienste nennt. Die Bedingungen von Wetu (Version 1, Abschnitt 14) enthalten eine Auftragsverarbeiter-Klausel nach Artikel 28, daher haben wir sie als AVV gezählt. Die einzige konkrete Sicherheitsaussage steht im AVV eines separaten Produkts, Wetu Analytics, deshalb haben wir diesen Punkt nicht gezählt. Auf der Seite von mTrip zu Unterauftragsverarbeitern steht, dass sein AVV mit OpenAI auf Anfrage verfügbar ist. Das ist eine Vereinbarung mit einem Unterauftragsverarbeiter, daher haben wir sie nicht als AVV gezählt, der Kunden angeboten wird. Würde man sie zählen, stiege die Summe der AVV von 4 auf 5.
Die Grenzen der Zählung: Sie liest öffentliche Seiten an einem einzigen Tag, nicht Verträge oder Sicherheitspraxis. Ein Anbieter kann auf Anfrage einen AVV anbieten, den er nicht bewirbt. Wir entwickeln Viaondo, das nicht zu den neun gehört, und haben es anhand unserer eigenen Rechtstexte geprüft: Es erfüllt alle fünf Punkte (siehe unten).
Welche Fragen solltest du einem Anbieter stellen, bevor du einen Reisepass hochlädst?
Stelle acht und erwarte auf jede eine schriftliche Antwort. Keine der neun gelesenen Anbieterseiten sagt kleinen Reisebüros, wie man einen Anbieter bewertet, daher stammt diese Liste von uns, aufgebaut auf den DSGVO-Punkten oben.
- Wo werden Kundendaten gespeichert? Frage nach dem Land und danach, ob Support oder KI-Funktionen sie anderswo verarbeiten.
- Kann ich einen AVV unterschreiben? Er sollte besagen, dass der Anbieter nur auf deine Weisung handelt und die Daten bei Ende des Dienstes löscht oder zurückgibt.
- Wer sind die Unterauftragsverarbeiter? Eine Liste mit Namen, ihren Standorten und der Art, wie Änderungen angekündigt werden.
- Wie werden Dokumente gelöscht? Automatisch nach der Reise oder von Hand? Kannst du die Akte eines einzelnen Kunden löschen?
- Welche Sicherheit gilt? Verschlüsselung bei der Übertragung, Zugriff pro Agentur beschränkt, Links, die sich widerrufen lassen.
- Wie schnell informiert ihr mich über eine Datenpanne? Eine Stundenzahl, schriftlich.
- Was passiert, wenn ich kündige? Export und Löschung, mit einer Frist.
- Liest eine KI meine Dokumente? Welcher Anbieter, wo sie läuft und ob sie die Dokumente behält.
Derselbe Rat gilt dafür, wie Kunden dir Dokumente schicken, denn ein Passscan, der per einfacher E-Mail oder Chatnachricht kommt, liegt in mehreren Postfächern, die du nicht kontrollierst. Nach Artikel 32 muss deine Sicherheit zum Risiko passen, und ein Ausweisdokument ist ein wertvolles Ziel, also nutze das Upload-Formular oder den sicheren Link deiner Software, wo es einen gibt.
Was veröffentlicht Viaondo, und wo bleibt es zurück?
Wir entwickeln Viaondo, also prüfe unsere Aussagen auf den Seiten, die wir verlinken. Der AVV von Viaondo ist ein Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO und im Tarif auf der Preisseite enthalten. Die Liste der Unterauftragsverarbeiter nennt Cloudflare (Hosting der Anwendung in seinem weltweiten Netzwerk sowie Datenbank und privater Dateispeicher unter der Rechtsordnung der Europäischen Union), NaN (KI-Funktionen, Europäische Union) und Stripe (nur Abrechnung).
Zu Reisepässen sagt die Datenschutzerklärung, dass Passkopien und andere Reisedokumente 30 Tage nach Reiseende gelöscht werden. Der AVV verpflichtet Viaondo, dich unverzüglich und, wo möglich, innerhalb von 72 Stunden über eine Datenpanne zu informieren. Er führt seine Sicherheitsmaßnahmen auf, darunter privaten Dateispeicher ohne öffentliche Adressen, Reise-Links mit 256 Zufallsbits, von denen nur ein Hash gespeichert wird, und Links, die du widerrufen kannst.
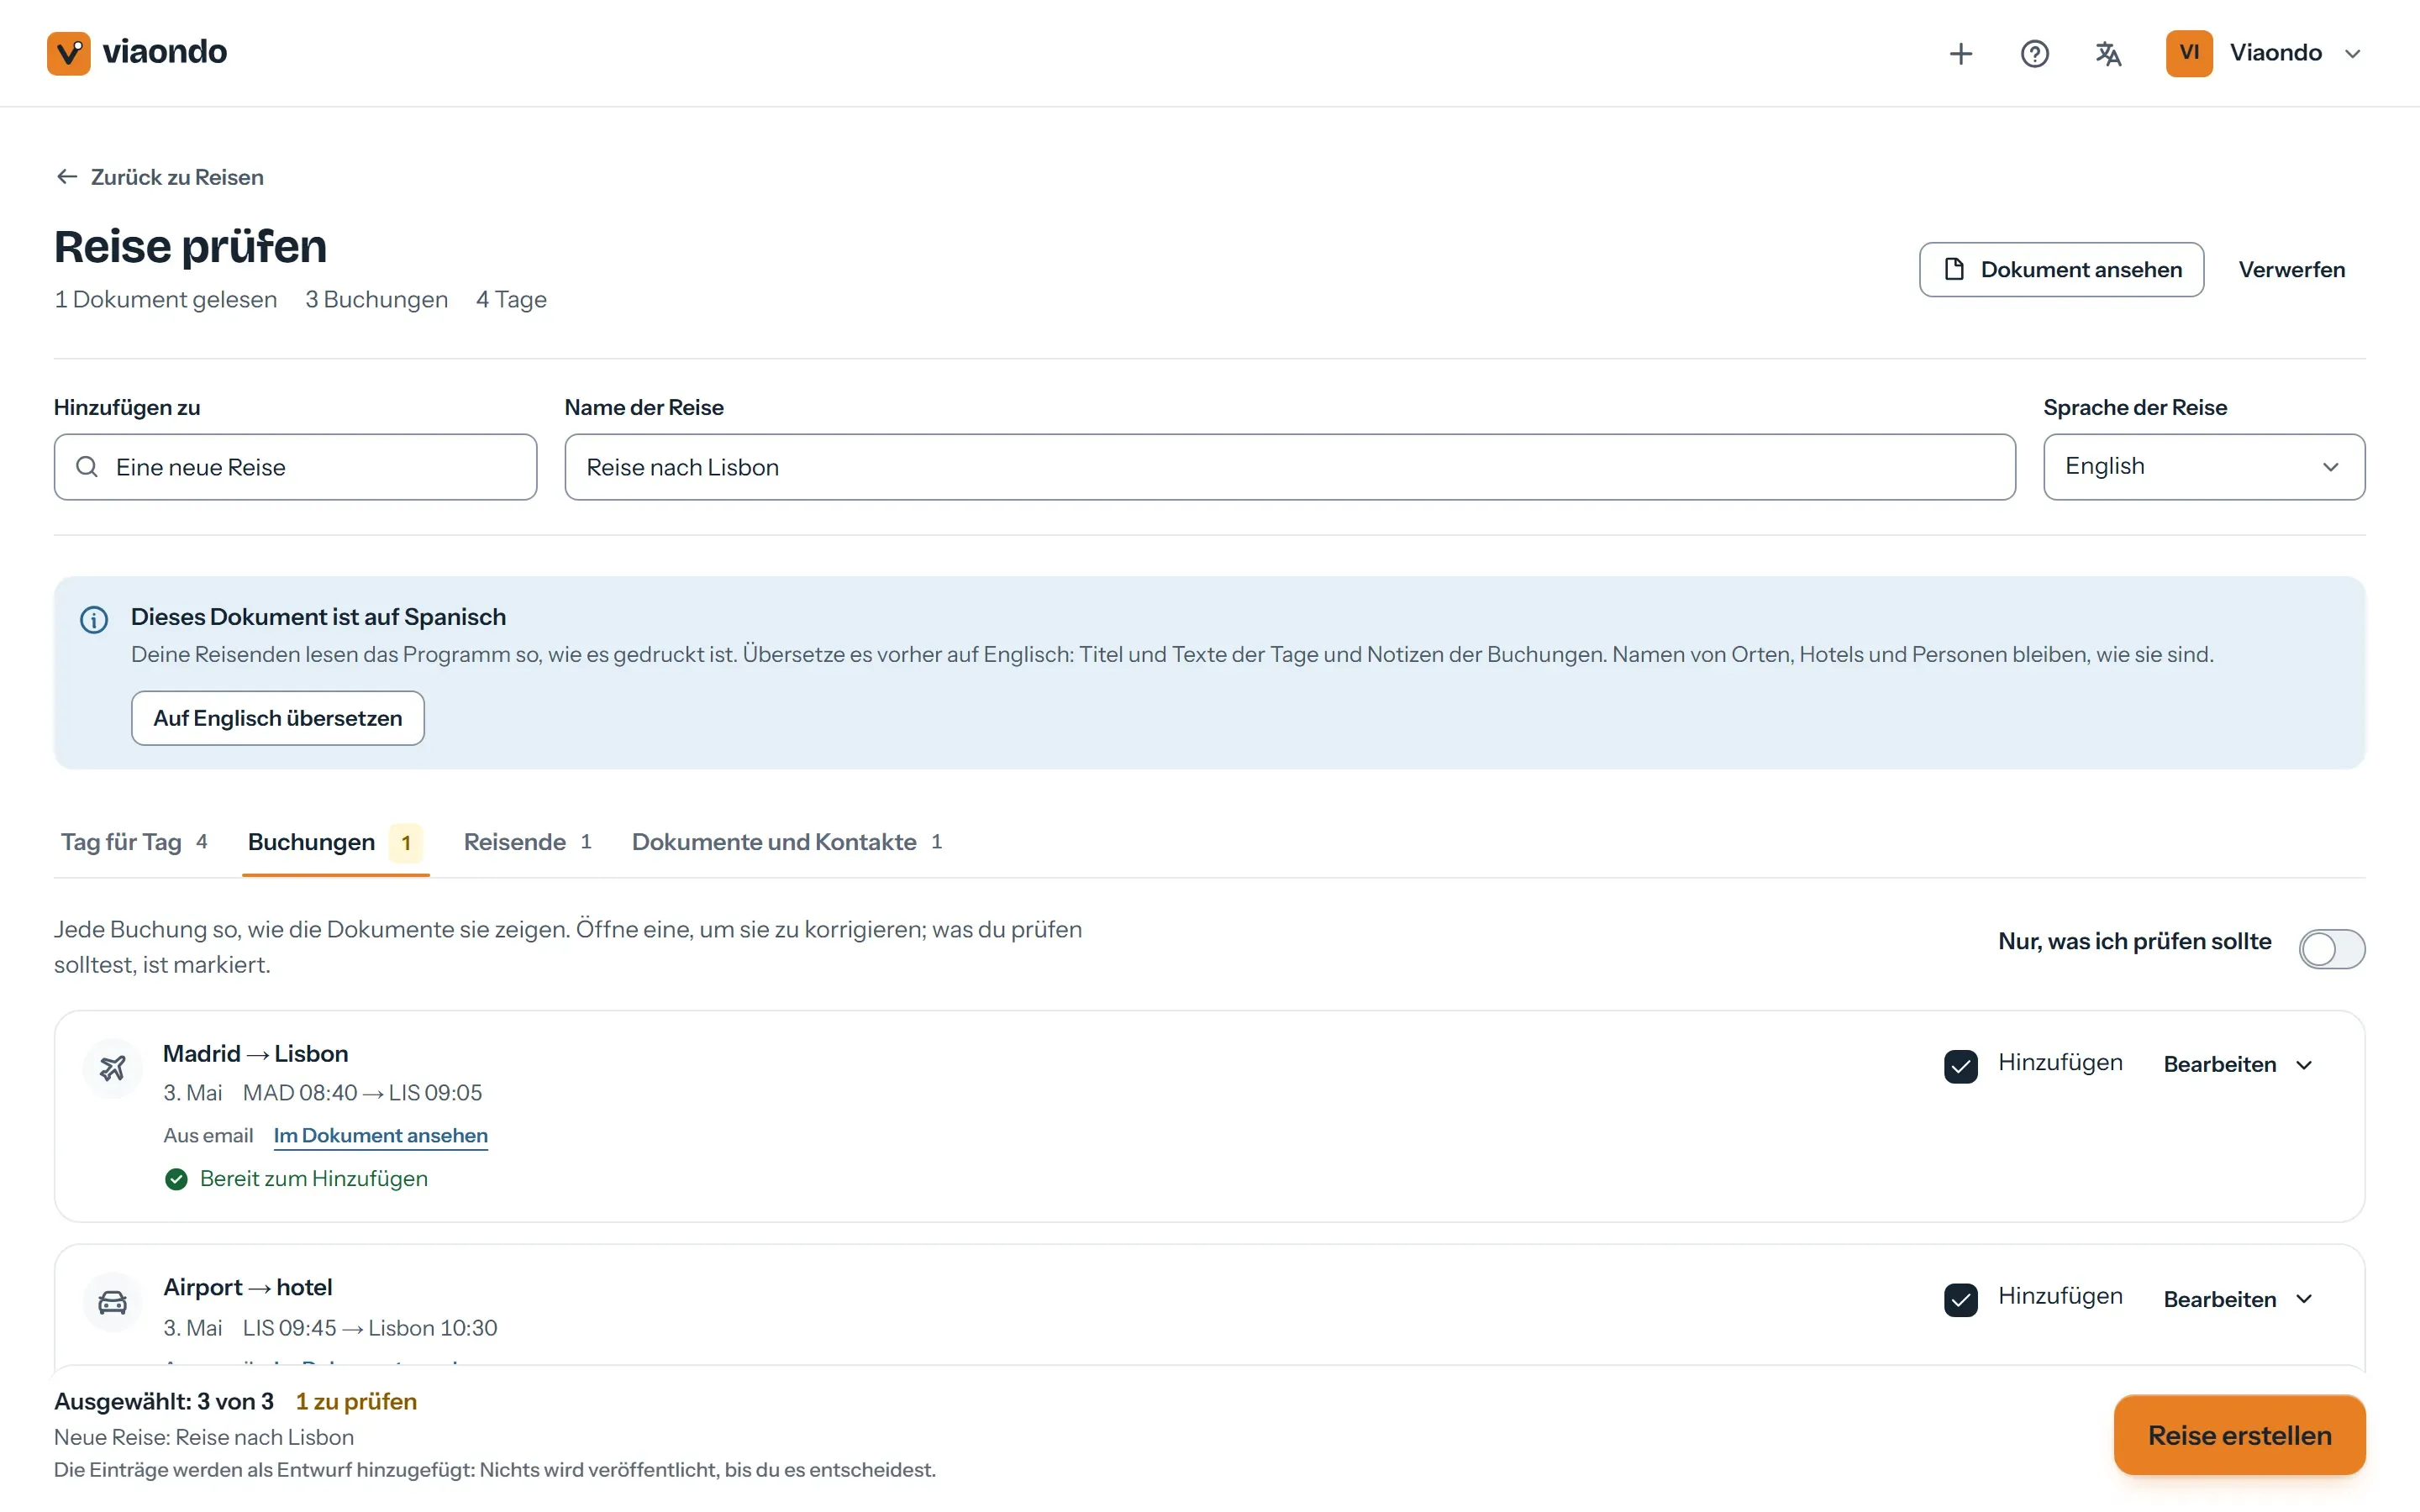
Die Grenzen zählen genauso viel. Stripe kann Abrechnungsdaten in die Vereinigten Staaten übermitteln, und drei Cloudflare-Dienste (die Anwendung selbst, E-Mail-Versand und Bot-Prüfung bei der Anmeldung) laufen in seinem weltweiten Netzwerk. Die App kann eine Kopie, die ein Reisender schon offline gespeichert hat, erst löschen, wenn das Handy das nächste Mal Verbindung hat, und laut AVV ist der Dienst nicht für besondere Kategorien von Daten wie Gesundheitsdaten ausgelegt. Die Regel „30 Tage nach der Reise“ ist außerdem die von Viaondo und muss nicht deine sein, also gleiche sie mit der Aufbewahrungsfrist ab, die du festlegst. Wie Dokumente funktionieren, siehst du in der Reise-App, und wenn du allein arbeitest, lies die Seite für unabhängige Reiseberater.
Wie dieser Leitfaden geprüft wurde
Jede Regel stammt von EUR-Lex, dem EDSA, der Europäischen Kommission, der AEPD oder dem Garante, und jede Aussage zu einem Anbieter von dessen eigenen Seiten, alle am 11. Oktober 2026 geöffnet. Jede Regel und jede Anbieteraussage wurde am 11. Oktober 2026 in einem redaktionellen Faktencheck (Fact-Check) pro Aussage mit diesen Quellen abgeglichen. Das sind allgemeine Informationen, keine Rechtsberatung. Wenn du eine veraltete Aussage findest, schreib uns, und mehr über uns erfährst du auf der Über-uns-Seite. Für die breitere Wahl des Tools siehe den Vergleich von zehn Reiseplan-Tools.
Quellen
- EUR-Lex: Regulation (EU) 2016/679 (GDPR), Articles 5, 28, 32 and 33 (abgerufen am 11. Oktober 2026)
- EDPB: Data protection basics (guide for small business) (abgerufen am 11. Oktober 2026)
- EDPB: Data controller or data processor (abgerufen am 11. Oktober 2026)
- EDPB: Secure personal data (abgerufen am 11. Oktober 2026)
- EDPB: Data breaches (abgerufen am 11. Oktober 2026)
- EDPB: Frequently asked questions (guide for small business) (abgerufen am 11. Oktober 2026)
- European Commission: Application of the GDPR (controller and processor) (abgerufen am 11. Oktober 2026)
- AEPD: note on requesting copies of identity documents in accommodation (17 June 2025, PDF) (abgerufen am 11. Oktober 2026)
- Garante per la protezione dei dati personali: press release on hotels and copies of guests’ documents (29 April 2026) (abgerufen am 11. Oktober 2026)
- Garante per la protezione dei dati personali: clarification note on guests’ identity documents (undated; cited with the press release of 29 April 2026) (abgerufen am 11. Oktober 2026)
- Travefy: homepage (FAQ on security) (abgerufen am 11. Oktober 2026)
- Travefy: Terms of use and privacy policy, with its Data Processing Addendum (abgerufen am 11. Oktober 2026)
- TravelJoy: Privacy (abgerufen am 11. Oktober 2026)
- TravelJoy: Sub-processors (abgerufen am 11. Oktober 2026)
- TravelJoy help: Collect and store client passport photos (abgerufen am 11. Oktober 2026)
- Tern: Privacy policy (abgerufen am 11. Oktober 2026)
- Tern help: Data privacy and security in Tern (abgerufen am 11. Oktober 2026)
- Axus Travel App: Privacy policy (abgerufen am 11. Oktober 2026)
- Vamoos: Privacy policy (abgerufen am 11. Oktober 2026)
- MOGU: Security policy (abgerufen am 11. Oktober 2026)
- MOGU: Privacy policy (abgerufen am 11. Oktober 2026)
- Safari Portal: Privacy policy (abgerufen am 11. Oktober 2026)
- Safari Portal: Travel portal privacy policy (abgerufen am 11. Oktober 2026)
- Wetu: WTS privacy notice (abgerufen am 11. Oktober 2026)
- Wetu: Terms and conditions (v1) (abgerufen am 11. Oktober 2026)
- Wetu Analytics: Data Processing Agreement (abgerufen am 11. Oktober 2026)
- mTrip: Security and data privacy overview (abgerufen am 11. Oktober 2026)
- mTrip: Sub-processors (abgerufen am 11. Oktober 2026)
- mTrip: Privacy (abgerufen am 11. Oktober 2026)
- Viaondo: Data processing agreement (abgerufen am 11. Oktober 2026)
- Viaondo: Sub-processors (abgerufen am 11. Oktober 2026)
- Viaondo: Privacy policy (abgerufen am 11. Oktober 2026)